Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Spécialiste en sécurité offensive
Contrez les hackers avant qu'ils n'entament votre activité. Bienvenue chez Stealthium Security.
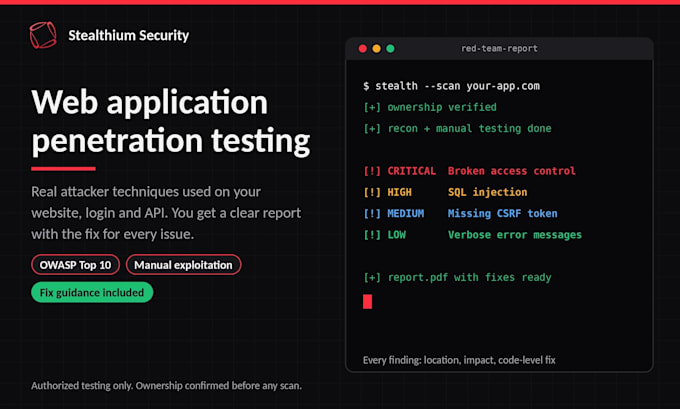
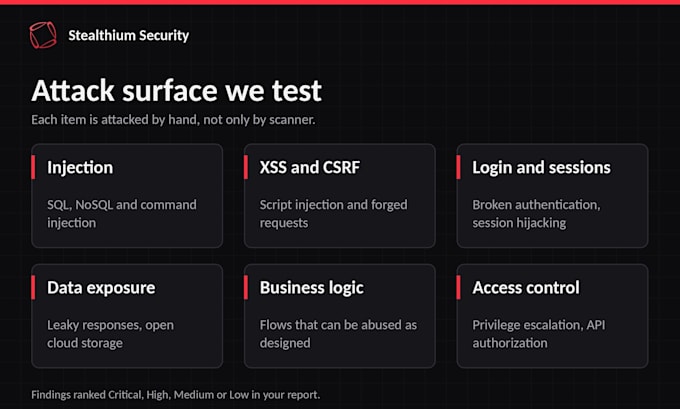
Que vous lanciez un nouveau site, que vous sécurisiez des applications SaaS ou que vous cherchiez à être conforme, vous avez besoin d'une évaluation de sécurité fiable. Je révèle les vulnérabilités cachées et les failles logiques avant que des acteurs malveillants ne les exploitent.
Ce que vous obtenez :
Pourquoi choisir Stealthium Security ?
️ IMPORTANT : Veuillez me contacter avant de commander afin que nous puissions vérifier la possession de la cible et définir exactement le périmètre. Renforçons vos actifs numériques dès aujourd'hui !
Traduction automatique
Dois-je vous envoyer un message avant de passer une commande ?
Oui, tout à fait ! Veuillez me contacter en premier lieu afin que nous puissions vérifier la possession de la cible, confirmer la conformité à l'autorisation et verrouiller précisément le périmètre du projet.
Vérification de propriété
Pour strictement respecter les exigences légales et de sécurité, je demande une preuve de propriété avant les tests. Cela se fait en téléchargeant un fichier de vérification unique ou en ajoutant un enregistrement DNS TXT spécifique.
Vos tests sont-ils automatisés ou manuels ?
J’allie des outils automatisés reconnus dans l’industrie à une validation manuelle approfondie (en se concentrant sur l’OWASP Top 10) pour éliminer les faux positifs et détecter les failles logiques cachées.
Que contient le rapport final ?
Vous recevrez un rapport PDF professionnel détaillant des résumés exécutifs, des niveaux de risque (Critical à Low), des décompositions de vulnérabilités techniques et des correctifs exploitables adaptés pour les développeurs.
Testez-vous à nouveau après avoir corrigé les bugs ?
Oui ! Vous pouvez choisir notre package Premium ou ajouter une séance de re-test Développeur pour que je vérifie toutes les corrections et confirme que votre application est entièrement sécurisée.