Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
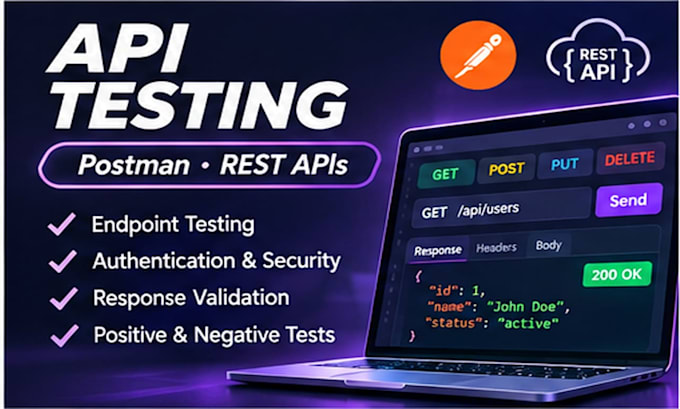
Votre API renvoie-t-elle les bonnes réponses, gère-t-elle les requêtes invalides et applique-t-elle les règles d’accès prévues ?
Je propose des tests REST API structurés pour vous aider à identifier les problèmes fonctionnels avant qu’ils n’affectent votre application ou vos utilisateurs.
Je suis ingénieur QA avec environ un an d’expérience professionnelle, notamment en tests API avec Postman, documentation Swagger/OpenAPI et outils QA associés.
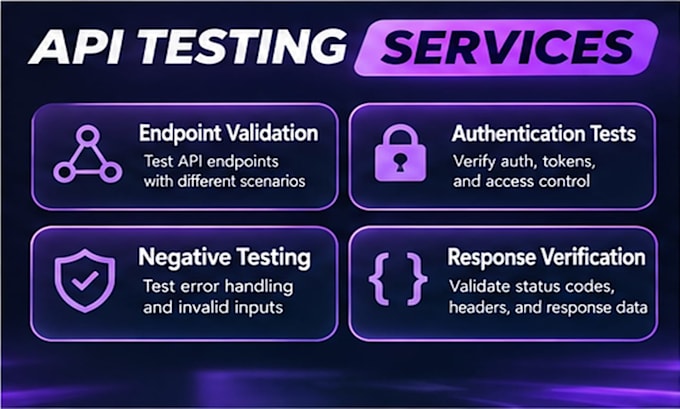
Mes services de test d’API incluent :
Ce que vous recevrez :
Je me concentre sur des tests fonctionnels pratiques, une documentation claire et des constats exploitables.
Veuillez me contacter avant de commander avec votre documentation API, le nombre d’endpoint, les exigences d’authentification et l’environnement de test afin que je puisse confirmer le périmètre et les conditions d’accès.
Test d'applications:
Logiciel
Technologie de développement:
C#
•
Java
•
NoSQL
•
Swift
•
Unity
Appareil:
PC
Traduction automatique
De quelles informations avez-vous besoin pour commencer ?
Votre URL de base API, la documentation Swagger/OpenAPI ou la liste des endpoints, les réponses attendues et l’accès de test autorisé.
Quels outils utilisez-vous ?
Principalement Postman et documentation Swagger/OpenAPI. J’ai également une expérience avec Burp Suite pour l’inspection des requêtes.
Que vais-je recevoir ?
Une collection Postman, les résultats d’exécution, les défauts documentés et un résumé des endpoints et scénarios testés.
Pouvez-vous tester des API authentifiées ?
Oui, pour les méthodes d’authentification prises en charge et avec un accès de test autorisé adapté. Les configurations complexes d’un fournisseur d’identités nécessitent une revue de faisabilité.
Effectuez-vous des tests de sécurité ?
Cette prestation comprend des vérifications basiques négatives, d’authentification et d’autorisation. Elle n’inclut pas un test d’intrusion complet ni un audit de sécurité.
Qu'est-ce qui est exclu ?
Les tests de charge/performance, les audits d’infrastructure, le développement d’API, les tests en production et les recherches d’exploit complexes sont exclus.
Comment fonctionnent les révisions ?
Les révisions couvrent les corrections ou clarifications des résultats et des tests dans le périmètre initial. De nouveaux endpoints ou exigences constituent un travail supplémentaire.
Pouvez-vous fournir de la documentation ?
Oui. Les rapports incluent la couverture des endpoints, les résultats des tests, les étapes de reproduction et les preuves de réponse pertinentes.