Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr

Traduction automatique
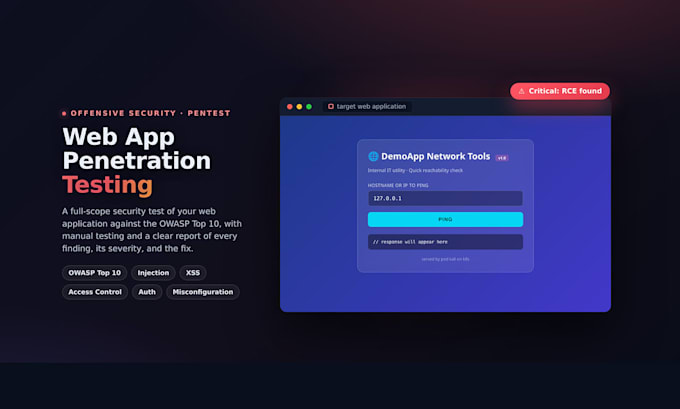
Vous craignez que votre application web ait des faiblesses de sécurité que quelqu’un pourrait découvrir avant vous ? Je réaliserai une évaluation approfondie et autorisée de la sécurité de votre application web et vous fournirai un rapport clair et professionnel sur lequel vous pourrez agir.
Je testerai la sécurité DE VOTRE PROPRE application web (avec votre permission) et évaluerai :
- authentification, autorisation et contrôle d’accès
- gestion des sessions, cookies et en-têtes de sécurité
- validation des entrées et injection (SQLi, XSS et autres)
- mauvaise configuration de sécurité et exposition de données sensibles
- sécurité des API : points de terminaison, authentification et limitation de débit
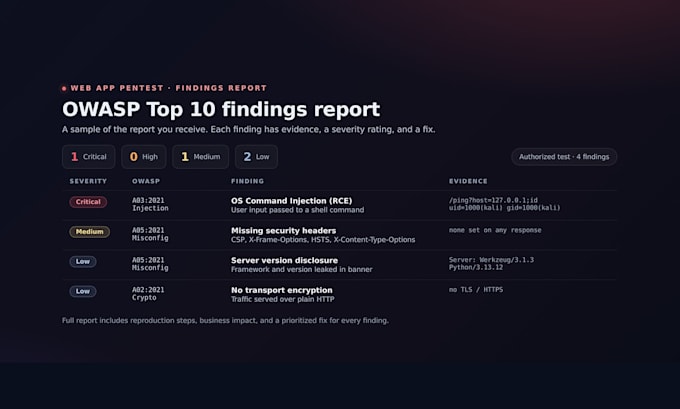
- couverture du Top 10 OWASP, avec évaluation de la gravité
POURQUOI MOI :
- ingénieur en sécurité cloud-native, plus de 5 plateformes de sécurité publiques créées
- mémoire de master sur la détection d’intrusions adaptative (manuscrit IEEE)
- résultats liés au Top 10 OWASP avec solutions pratiques
OUTILS :
OWASP Top 10, OWASP ASVS, Burp Suite, OWASP ZAP, Nmap, Nikto et tests manuels
PRISE EN CHARGE : WordPress, PHP/Laravel, Node.js, React, Django/Flask, REST APIs.
VOUS RECEVREZ :
- rapport PDF professionnel : résumé exécutif et résultats
- évaluations de gravité, preuves et impact commercial
- corrections étape par étape et retests gratuits (Standard et Premium)
Contactez-moi AVANT de commander avec l’URL de votre application et la portée. Test autorisé uniquement.
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Cloud Native Security and DevSecOps Engineer, Kubernetes CI CD AI Safety
Langues
Traduction automatique
Traduction automatique
Q : De quoi avez-vous besoin de moi pour commencer ?
Votre URL d’application, la portée (quelles parties évaluer), une confirmation écrite que vous êtes autorisé à la faire tester, et des identifiants de test si l’application nécessite un compte. Si l’évaluation API est incluse, partagez vos docs API. Je confirme tout avec vous en chat avant de commencer.
Dois-je posséder l’application ?
Vous devez soit en être le propriétaire, soit avoir une permission écrite explicite du propriétaire. Je réalise uniquement des tests autorisés et défensifs — je vous demanderai de confirmer cela avant de commencer. Je ne peux pas tester un site pour lequel vous n’avez pas l’autorisation.
Fournissez-vous un rapport ?
Oui — chaque commande inclut un rapport d’évaluation de sécurité PDF professionnel : résultats, évaluations de gravité, preuves, impact commercial et remédiation étape par étape. Les options Standard et Premium incluent également un résumé exécutif pour les parties prenantes non techniques.
Pouvez-vous tester des API ?
Oui. Les tests de sécurité API REST/GraphQL sont inclus dans Premium, et disponibles en option pour Basic et Standard. Partagez votre Swagger/OpenAPI ou collection Postman et j’évaluerai l’authentification des points de terminaison, le contrôle d’accès, la limitation de débit et les risques courants liés aux API.