Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Traduction automatique
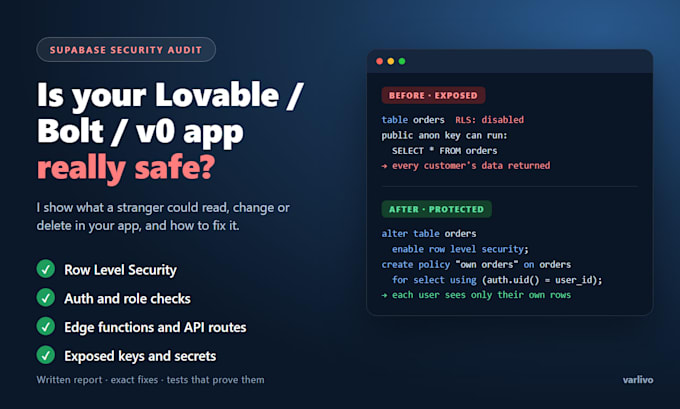
Vous avez développé votre application avec Lovable, Bolt ou v0 ? Ça fonctionne, mais est-ce sûr ? De nombreuses applications générées par IA exposent des tables de base de données ouvertes et des clés fuitées.
J’effectue l’audit de votre backend Supabase et je vous montre ce qu’un inconnu pourrait lire, modifier ou supprimer.
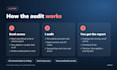
Ce que je vérifie
Row Level Security : politiques manquantes ou incorrectes
Vérifications d’authentification et de rôle (y compris les vérifications côté client)
Fonctions Edge et routes API sans authentification
Secrets et clés exposés dans le front-end
Un utilisateur A lisant les données de l’utilisateur B
Ce que vous obtenez
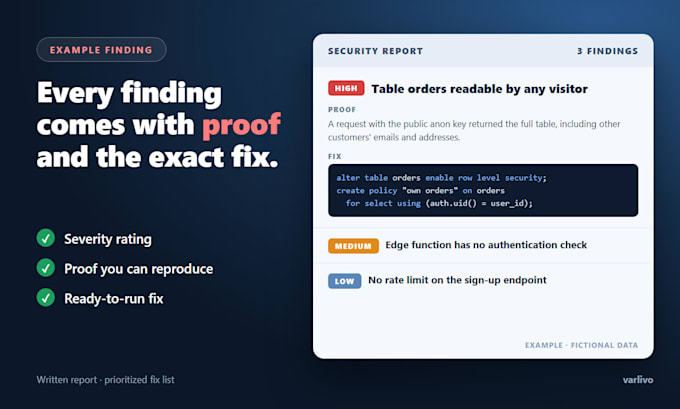
Rapport écrit : chaque point d’inspection avec sa gravité, sa preuve et la correction exacte
Liste des Correctifs priorisés
Premium : j’applique les corrections et j’ajoute des tests qui les prouvent
Comment je travaille
Toute communication est écrite. Je demande un accès en lecture seule, jamais les secrets de production, et je ne teste que ce que vous autorisez.
Il s’agit d’un audit de sécurité, non d’un test d’intrusion, d’une certification ou d’une garantie.
Envoyez-moi un message avant de commander avec votre plateforme et une courte description de l’application.
Supabase and full stack developer building secure backends and automations
Langues
Traduction automatique
Traduction automatique
Avez-vous besoin d'accès à ma base de données de production ?
Non. Je travaille à partir de votre dépôt et d’une exportation du schéma/politique, ou via un accès en lecture seule à un projet de staging. Veuillez ne jamais envoyer votre clé de rôle de service ni vos mots de passe de production.
Mon code est-il partagé avec quelqu’un ou traité par l’IA ?
Votre code est utilisé uniquement pour votre audit. J’utilise des outils d’analyse assistés par l’IA et chaque constat est vérifié avant de vous être communiqué. Si vous ne souhaitez pas de traitement par IA, dites-le-moi avant de commander.
Résolvez-vous les problèmes ?
Les offres Basic et Standard comprennent un rapport et une liste de corrections. Dans l’offre Premium, je applique les corrections et j’ajoute des tests qui prouvent qu’elles tiennent.
Quelles plateformes couvrez-vous ?
Lovable, Bolt, v0 et toute application avec un backend Supabase, plus les routes API Next.js et les en-têtes de sécurité.
Est-ce un test d’intrusion ? Pouvez-vous garantir que mon application est sécurisée ?
Non. Il s’agit d’un audit de sécurité basé sur ce que vous autorisez. Ce n’est pas une certification de conformité et aucune revue ne peut garantir qu’aucune vulnérabilité ne subsiste.
Que dois-je fournir ?
Votre plateforme, une courte description de l’application, un accès en lecture seule au code ou au schéma, et votre autorisation écrite pour tester.