Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur en sécurité
Je réalise des investigations concrètes d’alertes SOC et l’analyse de logs de sécurité pour identifier toute activité suspecte.
Fort d’une expérience de 1,6 an dans un SOC, j’enquête sur les alertes de sécurité, je fais la corrélation des logs et des IOC, je pratique la chasse aux menaces, et je propose des recommandations concrètes pour contenir et remédier aux incidents.
### Alertes & investigations
Alertes de phishing et d’emails malveillants
Alertes de malware et de sécurité des endpoints
Compromission de credentials et authentification suspecte
Prise de contrôle de comptes et activités liées à MFA
Activités de brute-force et de credential-stuffing
Enquêtes IOC et chasse aux menaces
Processus suspects et exécution de commandes
Exploitation web et alertes WAF
Alertes de pare-feu et de sécurité réseau
Usage abusif de privilèges et activités suspectes sur les comptes
### Outils
SIEM : Datadog, Splunk, Microsoft Sentinel, Kibana
EDR : CrowdStrike, Microsoft Defender
Pare-feu : Palo Alto, FortiGate
WAF/Proxy : Imperva, Bluecoat
Sécurité email : Microsoft Defender for Office 365, Symantec
Cloud/Identité : Azure, Entra ID, OCI
Réseau : HAProxy
### Ce que vous recevez
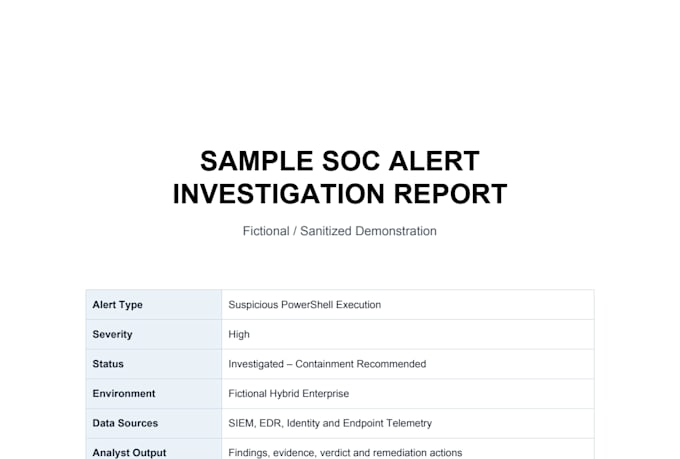
Tri et investigation des alertes
Corrélation des logs et des IOC
Résultats de la chasse aux menaces
Résumé de l’enquête
Actions recommandées pour contenir et remédier
Indicateurs et preuves pertinents