Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Développeur principal fullstack avec 8 ans d'expérience
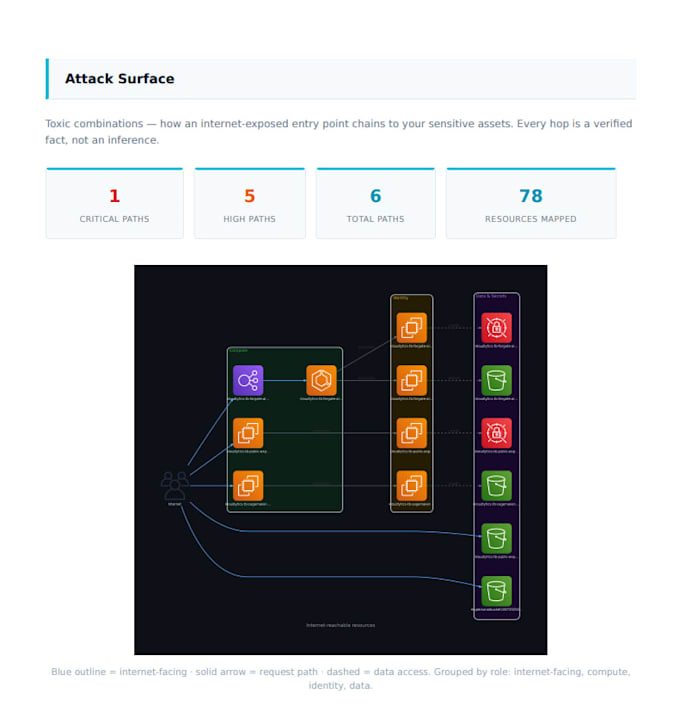
Bonjour, je peux vous fournir un rapport rapide sur votre infrastructure AWS. Plus de 200 vérifications de sécurité sur plus de 36 services AWS, y compris Bedrock et SageMaker, avec cartographie de la surface d'attaque et un score de posture.
Je n'aurai pas besoin d'accès en écriture à votre compte AWS. Vous devez simplement créer un rôle en lecture seule pour lequel je fournirai un modèle CloudFormation.
Le modèle CloudFormation sera transparent et vous pourrez voir exactement quelles permissions je requiers.
Contactez-moi et sécurisons votre cloud !!!!


Fournisseur de services cloud:
Amazon Web Services
Expertise:
Configuration
•
Performance
Traduction automatique
Quelles permissions AWS sont nécessaires ?
Seules des permissions IAM en lecture seule sont requises. Nous utilisons des politiques gérées par AWS (SecurityAudit, ReadOnlyAccess) adaptées aux services que nous analysons. Je ne demande jamais de permissions en écriture.
Comment fonctionne l'accès entre comptes ?
Vous créez un rôle IAM dans votre compte AWS avec une politique de confiance permettant à mon compte AWS de l'assumer. Le rôle nécessite un ID externe unique que nous générons — cela empêche les attaques de type confus deputy où un autre client AWS pourrait tromper AWS pour obtenir un accès.
Quelque chose est-il installé dans mon environnement ?
Non. C'est entièrement sans agent. Nous nous connectons à votre compte via l'API AWS en utilisant l'API STS AssumeRole. Rien n'est installé, déployé ou exécuté dans votre compte AWS.
Combien de temps les identifiants sont-ils valides ?
Nous utilisons STS AssumeRole pour générer des identifiants temporaires à courte durée pour chaque scan. Ces identifiants expirent automatiquement et ne sont jamais stockés à long terme.