Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Le centre ultime pour le réseautage d'entreprise et la cybersécurité fiable
Description du service
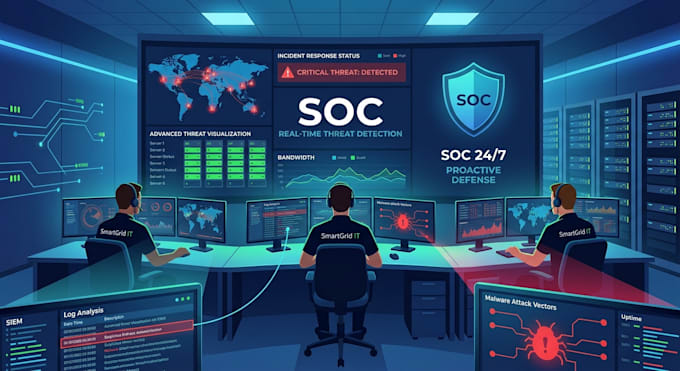
Assurez une disponibilité réseau à 100 % et une protection proactive contre les menaces avec des services personnalisés de NOC (Network Operations) et SOC (Security Operations).
Chez SmartGrid IT, nous concevons, déployons et gérons des solutions NOC/SOC sur mesure pour surveiller la santé du système, détecter en temps réel les cybermenaces et assurer le bon fonctionnement de votre entreprise 24/7.
Ce que nous proposons
Pourquoi nous choisir ?
Veuillez nous contacter avant de commander afin que nous puissions personnaliser une solution adaptée à votre environnement !
Type de logiciel:
Espace de travail
•
CRM
•
•
VPN
Traduction automatique
Q : Quelle est la différence entre les services NOC et SOC ?
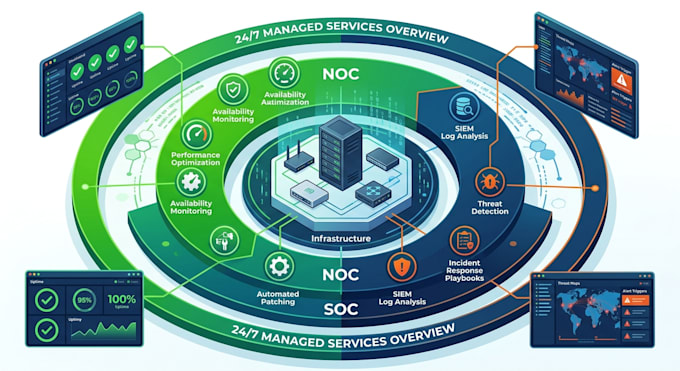
Le NOC se concentre sur la performance de l'infrastructure, la disponibilité du réseau et le temps de fonctionnement. Le SOC se concentre strictement sur la cybersécurité, l'analyse des logs SIEM, la détection des menaces en temps réel et la gestion des incidents.
Q : Quels outils SIEM et de surveillance supportez-vous ?
Nous travaillons avec des plateformes leaders du secteur telles que Wazuh, Elastic Stack (ELK), Splunk, Microsoft Sentinel, PRTG, Zabbix, Nagios et Datadog.
Q : Comment fonctionne le pack géré de 30 jours ?
Nous assurons une surveillance continue 24/7, examinons quotidiennement les logs système, enquêtons sur les alertes, appliquons les correctifs de sécurité critiques et fournissons des rapports mensuels complets sur la performance et les menaces.
Q : Comment nous informez-vous et gérez-vous les incidents lorsqu'un problème survient ?
Nous configurons des alertes automatisées en temps réel (Email, Slack ou Teams) et suivons des procédures opérationnelles standard (SOP) convenues pour résoudre directement le problème ou l'escalader immédiatement à votre équipe.