Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Traduction automatique
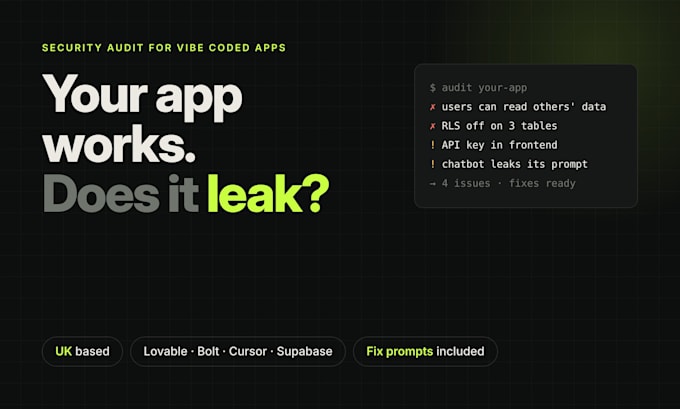
Vous avez construit votre application avec Lovable, Bolt, Cursor, Replit ou v0 ? Elle fonctionne probablement. Elle fuit probablement aussi.
Les outils de codage IA se déploient rapidement et passent outre la sécurité. Je constate les mêmes problèmes encore et encore :
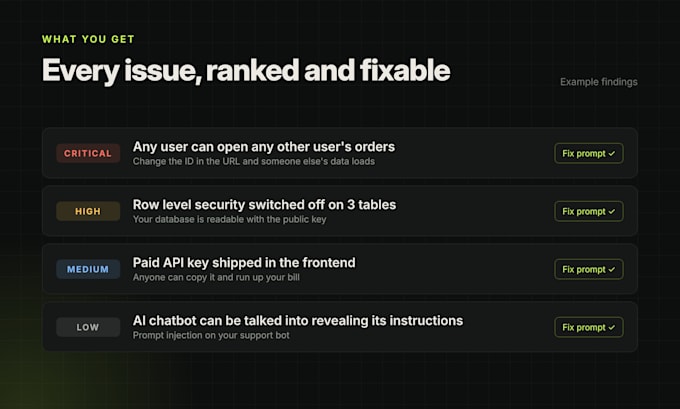
Je les repère, je vous montre exactement comment chacun peut être exploité et j’explique la solution en langage clair. Dans le package supérieur, je les corrige pour vous.
Pourquoi moi
Ce que vous obtenez
Je ne teste que les applications que vous possédez ou pour lesquelles vous avez l’autorisation de test.
Envoyez-moi votre stack avant de commander et je vous dirai ce que je vérifierais.
UK developer, I find the security holes in vibe coded apps
Langues
Traduction automatique
Traduction automatique
Puis-je vous contacter dans ma langue ?
Oui. Écrivez-moi dans n’importe quelle langue et je répondrai dans la vôtre en utilisant des outils de traduction. Le rapport est fourni par défaut en anglais, et je peux traduire le résumé si vous en avez besoin.
De quoi as-tu besoin de moi ?
L’URL de votre application en direct, un accès en lecture à votre dépôt GitHub et deux comptes de test me permettent de vérifier si un utilisateur peut voir les données d’un autre utilisateur. Je peux tester à partir de l’URL seule, mais le dépôt rend l’audit bien plus approfondi.
Le test va-t-il casser mon application en production ?
Non. Je ne réalise pas de tests de charge, je ne supprime pas de données et je ne modifie rien sur votre application en direct. Dans le package Audit + Fix, toutes les corrections passent par une pull request que vous examinez avant toute fusion.
Mon application n’a pas été construite avec Lovable. Pouvez-vous quand même aider ?
Oui. Si elle est construite sur Next.js, React, Node, Supabase, Firebase ou PostgreSQL, je peux l’auditer, quelle que soit la manière dont elle a été créée.
Et si je ne trouve rien ?
Vous obtenez toujours un rapport montrant tout ce que j’ai vérifié et ce qui a été validé. Une preuve utile si vous lancez, cherchez des financements ou onboardez des clients.
Mon code reste-t-il privé ?
Oui. Je l’utilise uniquement pour votre audit et je supprime mes accès une fois la commande livrée. Je suis prêt à signer un NDA si vous en avez besoin.
Pouvez-vous également résoudre les problèmes ?
Oui. Choisissez Audit + Fix, ou ajoutez l’option Fix pour un souci supplémentaire à n’importe quel package.