Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD



Traduction automatique
J’aide les entreprises à identifier et corriger les vulnérabilités de sécurité de leurs sites web et applications web avant que des attaquants ne le fassent, grâce à des tests de pénétration structurés, alignés sur l’OWASP Top 10.
CE QUE VOUS OBTENEZ
POURQUOI TRAVAILLER AVEC MOI
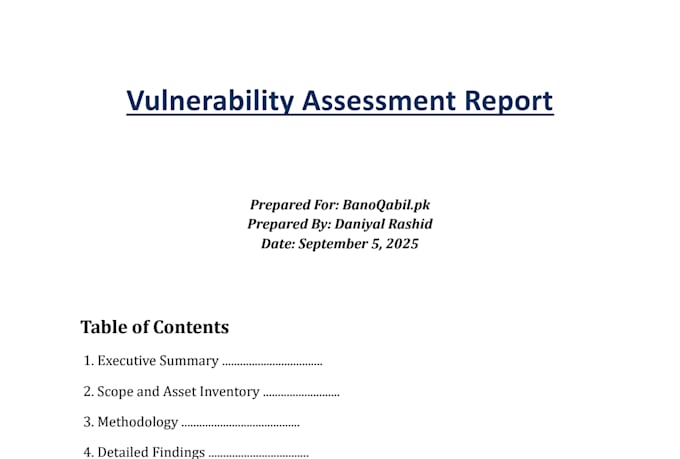
Je possède des certifications alignées sur EC-Council CEH v13 (praticien avancé en Red Teaming + analyste SOC) et j’ai créé SentinelScan, une plateforme de scan en direct conforme à l’OWASP Top 10 / MITRE ATT&CK que j’ai conçue de bout en bout. J’ai également réalisé un test de pénétration externe autorisé complet sur un domaine en production (banoqabil.pk) avec un rapport PDF de remédiation formel ; ce n’est pas de la théorie, c’est appliqué.
CE QUI N’EST PAS INCLUS : Les tests de sécurité physique, les simulations d’ingénierie sociale/phishing, les tests DDoS et les pentests d’infrastructure réseau de production ne font pas partie de cette offre. Contactez-moi si vous souhaitez un devis personnalisé pour ces services.
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Web App Penetration Tester, OWASP Top 10, Vulnerability Assessment, CEH v13
Langues
Traduction automatique
Traduction automatique
Avez-vous besoin d’un accès de connexion à mon site ?
Uniquement pour les tests authentifiés dans le cadre du package Standard/Premium (par exemple, tests derrière une connexion). Les scans de base ne nécessitent pas de credentials.
Les tests causeront-ils des interruptions ou endommageront-ils quelque chose ?
Je teste avec précaution pour éviter toute perturbation, mais tout test de sécurité en direct comporte un petit risque inhérent. Je recommande de faire les tests sur un environnement de staging lorsque c’est possible, et je signalerai tout élément destructeur avant de le lancer.
Dois-je vous donner une autorisation écrite ?
Oui, vous devez confirmer que vous êtes propriétaire du domaine ou que vous avez une permission écrite explicite pour le faire tester. Cela est nécessaire avant que je commence tout travail (pour nous protéger tous les deux).
Que contient réellement le rapport ?
Chaque vulnérabilité détectée, sa gravité (Critique/Élevé/Moyen/Faible), comment elle pourrait être exploitée, et des étapes spécifiques pour la corriger, pas seulement une sortie brute du scanner.
Pouvez-vous tester un environnement de staging plutôt que la production ?
Oui, et c’est généralement l’option la plus sûre d’envoyer l’URL de staging dans vos exigences de commande.
Et si mon site est derrière un pare-feu/WAF qui bloque le scan ?
Indiquez-moi les exigences, et je vous enverrai des IP à mettre en liste blanche pour que le scan ne soit pas bloqué.