Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
The Cyber Friend, où vous pouvez nous faire confiance pour votre sécurité
Sam a été sélectionné par l'équipe Fiverr Pro pour son expertise.
Certifié pour
Cybersécurité
Vetted Pro
La plupart des réunions de table sont du théâtre de cases à cocher. Un animateur lit un script, la direction acquiesce, et le rapport finit dans un dossier que personne ne rouvre.
Ce n’est pas le cas ici.
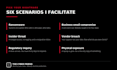
Je construis le scénario en fonction de votre exposition réelle. Ransomware si une panne mettrait fin à votre activité. Menace interne si l’accès privilégié vous inquiète. Fuite par un fournisseur si votre chaîne d’approvisionnement est le point faible. Enquête réglementaire si un audit approche.
Chaque exercice comprend :
Cela répond aux exigences HIPAA 164.308(a)(7), au domaine de réponse aux incidents du CMMC Niveau 2, et au NIST CSF RS.RP. Lorsque votre assureur vous demande si vous avez testé votre plan, c’est ce document qui répond.
Rien ne tombe en panne, et personne ne touche à la production. Votre équipe prend des décisions dans une salle et découvre où le plan échoue pendant qu’il est encore peu coûteux de le faire.
Contactez-moi avec votre secteur d’activité et ce qui motive cette démarche, et je vous indiquerai quel scénario correspond.



Expertise:
Conscience
•
Analyse des lacunes
•
Évaluation des risques
Traduction automatique
C'est pour qui ?
Toute organisation qui doit tester son plan de réponse aux incidents, satisfaire à une exigence de conformité ou préparer la direction à un incident réel.
Quels scénarios pouvons-nous simuler ?
Ransomware, menace interne, violation par un tiers ou un fournisseur, enquête réglementaire, compromission de messagerie d’entreprise, exfiltration de données, et incidents de sécurité physique. Nous choisissons le scénario ensemble en fonction de votre secteur, de votre exposition réelle et de ce que votre auditeur ou assureur souhaite voir documenté.
Combien de temps dure l’exercice en lui-même ?
La session animée dure 2 heures. Prévoir 30 à 45 minutes supplémentaires au début pour un appel de lancement afin de définir le scénario, et encore 30 minutes après l’exercice pour un débriefing immédiat.
Cela répond-il à notre exigence de conformité ?
Cela correspond à HIPAA 164.308(a)(7), au domaine de réponse aux incidents du CMMC Niveau 2, et au NIST CSF RS.RP. Vous recevez une documentation écrite montrant que l'exercice a eu lieu, ce qui a été découvert, et ce que vous faites à ce sujet.
Avez-vous besoin d'accéder à nos systèmes ?
Non. Rien ne se passe en production, et personne ne touche à la production. Il s'agit d'une discussion facilitée. Votre équipe prend des décisions dans une salle, et nous documentons où le plan échoue.
Qui doit être dans la salle ?
Toute personne qui prendrait réellement les décisions lors d’un incident. Propriétaire ou cadre, responsable IT ou fournisseur, et toute personne en charge du juridique, des ressources humaines ou des communications. Six à dix personnes sont idéales. Plus de douze, et les voix plus calmes cessent de parler.


