Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Spécialiste en cybersécurité et hacker éthique certifié
Votre application web est-elle protégée contre les cyberattaques, les fuites de données et les vulnérabilités de sécurité ? N'attendez pas que des hackers exploitent votre système.
En tant que spécialiste en cybersécurité, je réalise des tests d'intrusion et des évaluations de vulnérabilités (VAPT) de bout en bout pour sécuriser votre application web et vos API.
Ce qui est couvert :
Pourquoi travailler avec moi ?
Forfaits :
Remarque : La propriété ou l'autorisation du ciblé est requise avant le test.

Test d'applications:
Application Web
Technologie de développement:
JavaScript
•
Node.js
•
PHP
•
Python
•
SQL
Appareil:
PC
•
Mac
•
Linux
Traduction automatique
Allez-vous pirater un site ou un compte sans permission ?
Non. Je réalise strictement des tests d'intrusion éthiques. Une permission écrite explicite ou une preuve de propriété/autorisation du ciblé est strictement requise avant tout test de sécurité.
De quoi avez-vous besoin de ma part pour commencer ?
J'ai besoin de votre URL/sous-domaine cible, de la portée de test définie (ce qu'il faut inclure/exclure), et des identifiants de staging/test si vous avez acheté un forfait de test authentifié (Standard ou Premium).
Pouvez-vous personnaliser le rapport de sécurité avec le logo de mon entreprise ?
Oui. Je peux personnaliser le rapport PDF final avec le logo de votre entreprise ou agence pour que vous puissiez le présenter directement à vos clients, partenaires ou investisseurs.
Le test d'intrusion causera-t-il une interruption ou cassera-t-il mon site ?
Non. Tous les tests sont réalisés en utilisant des méthodes d'exploitation contrôlées et sûres pour éviter de casser les environnements de production en direct. Cependant, il est toujours recommandé de tester sur un environnement de staging si disponible.
Faites-vous la correction des vulnérabilités découvertes lors du pentest ?
Le rapport inclut des guides de remédiation étape par étape pour que les développeurs puissent corriger chaque vulnérabilité trouvée. Si vous avez besoin de services de correction pratique, je peux vous proposer une offre personnalisée selon la portée des corrections nécessaires.
Dans quel format seront les livrables finaux ?
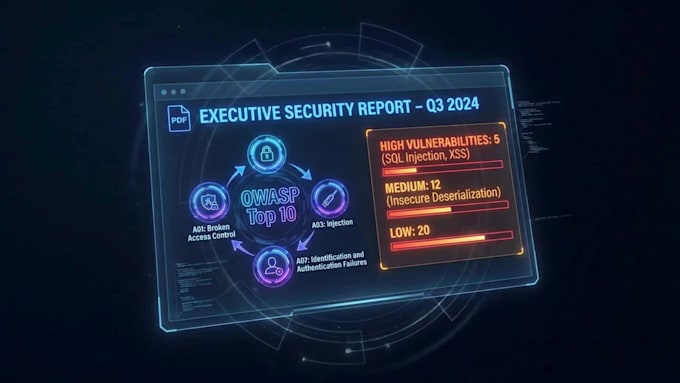
Vous recevrez un rapport PDF de sécurité pour la direction et la technique, comprenant des évaluations de risques, des captures d'écran/étapes PoC, et des guides de correction exploitables. Les commandes Premium incluent également un certificat de sécurité signé officiel.