Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD


Traduction automatique
Des applications construites avec Lovable, Bolt ou Cursor fonctionnent souvent bien lors des démonstrations mais peuvent commencer à exfiltrer des données une fois que de vrais utilisateurs se connectent. Le plus souvent, le problème vient de Supabase : une table avec la sécurité au niveau des lignes non activée, un stockage en balise accessible à tous, ou une clé secrète qui s’est retrouvée dans le navigateur.
J’identifie les problèmes manuellement. Je fais fonctionner moi-même deux applications en direct sur Supabase et Stripe (SecPlus Mastery et Keystair). Je détiens également la certification CompTIA Security+.
Ce que je vérifie :
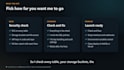
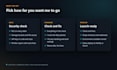
Vous recevez un rapport en français simple. Chaque constat précise ce qui ne va pas et sa gravité, avec la solution exacte (SQL, paramètre ou modification de votre code). Pour les packs Standard et Premium, je m’occupe des corrections et les reteste. Je travaille à partir d’une invitation de collaboration et je ne demande jamais vos mots de passe. Pas sûr du pack qui vous convient ? Envoyez-moi un message d’abord.
Chrome extensions and launch fixes for apps built with AI
Langues
Traduction automatique
Traduction automatique
De quoi avez-vous besoin de ma part pour commencer ?
Le lien de l’application, l’accès au code (invitation collaborateur GitHub ou fichier zip) et une invitation à votre organisation Supabase. Je n’ai jamais besoin de vos mots de passe.
La vérification de sécurité change-t-elle quelque chose à mon application ?
Non. La vérification est en lecture seule. Vous obtenez le rapport et vous pouvez appliquer les correctifs vous-même, ou passer à Check and fix.
S’agit-il d’un test de pénétration ?
Non. Il s’agit d’un examen de la configuration Supabase, des clés et du code pour les failles courantes dans les applications comme la vôtre. Si vous traitez des dossiers médicaux ou des données de carte, vous aurez toujours besoin d’un test d’intrusion complet.
Mon application utilise Firebase. Pouvez-vous aider ?
Les vérifications sont conçues autour de Supabase. Envoyez-moi un message d’abord et je vous dirai honnêtement si je peux aider.


