Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Analyste en cybersécurité
Vous souhaitez sécuriser votre infrastructure, analyser une activité suspecte ou trier les alertes du Security Operations Center (SOC) ? Je propose une surveillance en cybersécurité professionnelle et une analyse des logs pour détecter les menaces avant qu'elles n'affectent votre activité.
Services proposés :
Analyse des logs : Inspection approfondie des logs Linux, Windows, serveurs web et réseaux.
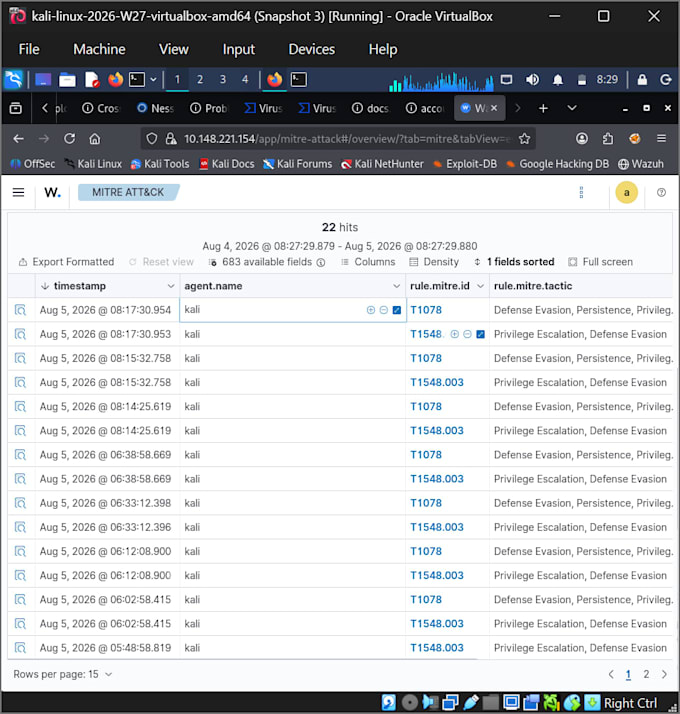
SIEM & triage des alertes : Analyse des alertes (Wazuh, Splunk, Elastic) pour différencier les faux positifs des menaces critiques.
Analyse d'incidents : Investigation des tentatives d'accès non autorisées, activités de malware et anomalies réseau.
Rapports exploitables : Rapports clairs et structurés détaillant les risques identifiés et les recommandations étape par étape pour la remédiation.
Pourquoi me choisir ?
Formé aux opérations modernes de cybersécurité et à la défense réseau.
Expertise pratique avec les plateformes SIEM, l'analyse du trafic et l'administration système.
Communication claire avec des parties prenantes non techniques et livraison rapide.
Note : Merci de m’envoyer un message direct avant de passer commande afin que nous puissions discuter de votre environnement technique spécifique et de vos besoins !


Appareil:
Ordinateur
•
Ordinateur portable
•
Tablette
•
Routeur
•
Printer
Système opérateur:
Windows
•
Linux
•
IOS
•
Android
•
Ubuntu
Traduction automatique
Quels formats de logs analysez-vous ?
J’analyse les logs d’authentification et syslogs Linux, les logs d’événements Windows, les logs d’accès et d’erreur des serveurs web, les logs de pare-feu, et les exports SIEM (Wazuh, Splunk).
Dois-je partager mes identifiants système bruts ?
Non. Vous pouvez envoyer en toute sécurité des fichiers logs (.txt, .csv, .json, .pcap) ou donner un accès en lecture seule limité aux tableaux de bord de surveillance.