Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Développeur Full Stack – Intégrations API et Sécurité
Bonjour, je suis Mohamed :) un développeur qui réalise aussi des tests de pénétration, je regarde donc votre code comme le ferait un attaquant.
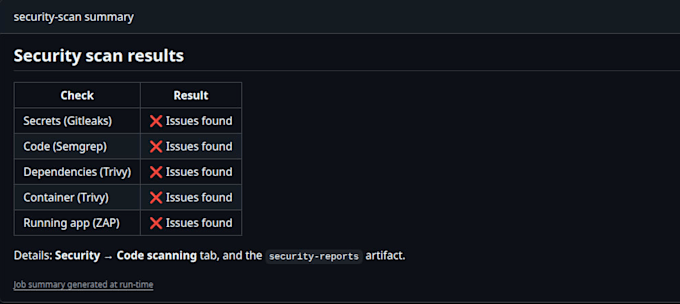
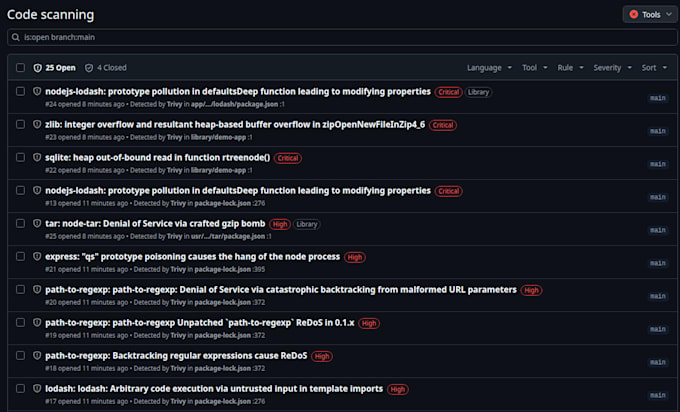
Je mets en place des vérifications de sécurité automatiques dans votre pipeline CI/CD. Les mots de passe divulgués, les dépendances risquées et les vulnérabilités courantes sont signalés avant que vous déployiez.
Ce que vous obtenez
Vérifications des secrets divulgués, des paquets vulnérables et du code non sécurisé à chaque commit
Scan d'images Docker
Alerte Slack ou email avec des correctifs en langage clair
Test de l'application en staging et revue manuelle (Premium)
Aide au choix des bons outils pour votre stack
Je travaille avec GitHub Actions et GitLab CI, en utilisant des outils tels que Gitleaks, Semgrep, Trivy et OWASP ZAP. J'ajuste chaque configuration pour éviter les fausses alertes.
Je teste uniquement les systèmes que vous possédez ou pour lesquels vous avez l'autorisation de tester, mais cela permet d'identifier les problèmes courants tôt.
Vous n'êtes pas sûr du package qui vous convient ? Envoyez-moi un message avec votre stack actuelle.

Traduction automatique
Avez-vous besoin d’accéder à mon environnement de production ?
Non. Un accès en lecture à votre dépôt suffit. Je n'ai besoin que d'une URL de staging pour le balayage dynamique Premium.
Quelles plateformes CI utilisez-vous ?
GitHub Actions et GitLab CI. Si vous utilisez autre chose, envoyez-moi d'abord un message et je vous dirai si je peux aider.
Cela va-t-il ralentir mes builds ?
À peine. Je programme les balayages pour qu'ils s'exécutent en parallèle ou uniquement sur les pull requests, ce qui ajoute quelques minutes et non des heures.
Dois-je donner l'autorisation avant que vous testiez mon application ?
Oui, pour les balayages en staging. J'ai besoin d'une confirmation écrite que vous possédez l'application ou que vous êtes autorisé à la tester.
Je ne suis pas sûr du package dont j'ai besoin. Que dois-je faire ?
Envoyez-moi un message avec votre stack technique et ce qui vous inquiète. Je recommanderai le bon package avant que vous commandiez.