Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Ingénieur DevOps pour Terraform et CICD
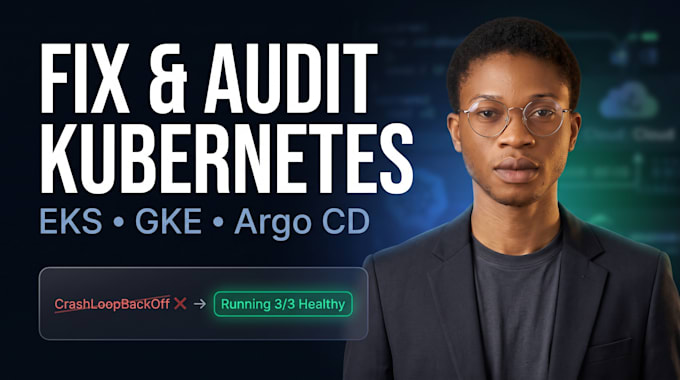
Votre charge Kubernetes est-elle bloquée dans CrashLoopBackOff, échoue des vérifications de santé ou se déploie de manière imprévisible ?
Je propose des dépannages Kubernetes fondés sur des preuves et des audits de fiabilité pour les équipes d’ingénierie et les constructeurs SaaS qui font fonctionner des charges sur AWS EKS, GCP GKE ou sur des clusters gérés en interne.
Ce que je livre (défini par package) :
- Basic (Triaged de la charge de travail) : diagnostic de la cause première d’un seul déploiement, StatefulSet ou Job à partir de vos manifests masqués, de la sortie kubectl describe et des journaux, avec des correctifs YAML testés.
- Standard (Audit de fiabilité) : audit jusqu’à 5 charges couvrant CPU/mémoire, demandes et limites, probes de vivacité et de disponibilité, HPA, PodDisruptionBudgets, RBAC et NetworkPolicies.
- Premium (Revue EKS/GKE et GitOps) : fiabilité complète du cluster, dérives Argo CD / Rollouts et reprise en canari, observabilité Prometheus/OpenTelemetry et revue Workload Identity.
Contexte et limites :
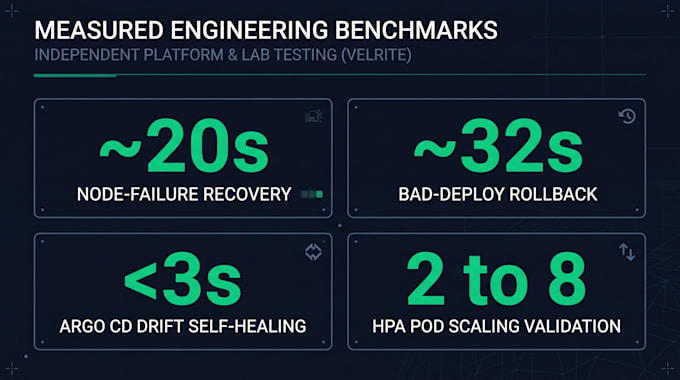
Ma méthodologie orientée échec est appuyée par des benchmarks d’ingénierie indépendants GCP GKE et AWS EKS (auto-guérison, dérive Argo CD en auto-réparation et résolution des courses du planificateur). Je n’effectue pas de modifications en production sans approbation préalable ; contactez-moi d’abord pour une exécution sur cluster personnalisée.
Outils:
Kubernetes
•
Docker
•
Amazon EKS
•
Moteur Google Kubernetes
Frameworks:
Npm
•
Terraform
•
Ansible
•
Chef
•
Crossplane
Langage de programmation:
Bash
•
C
•
Go
•
Java
•
JavaScript
•
PHP
•
Python
•
Golang
Expertise:
Débogage
•
Configuration
Traduction automatique
Avez-vous besoin d’un accès direct à mon cluster de production en live ?
Non. La plupart des revues et triages de cause première s’effectuent en mode hors ligne en utilisant vos manifests YAML/Helm masqués, les sorties kubectl describe et les journaux des pods. Si une vérification active du cluster est nécessaire, nous définirons un accès en lecture seule le moins privilégié possible ou un accès en staging via une offre personnalisée.
Comment puis-je partager les fichiers de configuration et les journaux en toute sécurité ?
Masquez systématiquement les mots de passe, jetons API, clés privées TLS et secrets .env avant de téléverser les fichiers. Ne collez jamais d’informations d’identification brutes dans les messages Fiverr ou les exigences de commande.
Et si mon problème concerne plusieurs microservices ou nécessite des correctifs pratiques ?
Le package Basic couvre 1 charge et le Standard jusqu’à 5 charges. Si votre environnement nécessite une remediation multi-services ou une exécution live sur le cluster, envoyez-moi votre périmètre et je préparerai une offre personnalisée à prix fixe avec un plan de rollback clair.
Pouvez-vous garantir zéro indisponibilité ou sécurité à 100 % après la revue ?
Aucun ingénieur honnête ne peut garantir zéro indisponibilité ou sécurité absolue. Ce que je fournis, ce sont des correctifs de configuration concrets et testés, des résultats de risque hiérarchisés et des étapes de vérification documentées pour que votre équipe puisse éliminer les modes de défaillance connus.