Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Ingénieur DevOps certifié AWS et Kubernetes
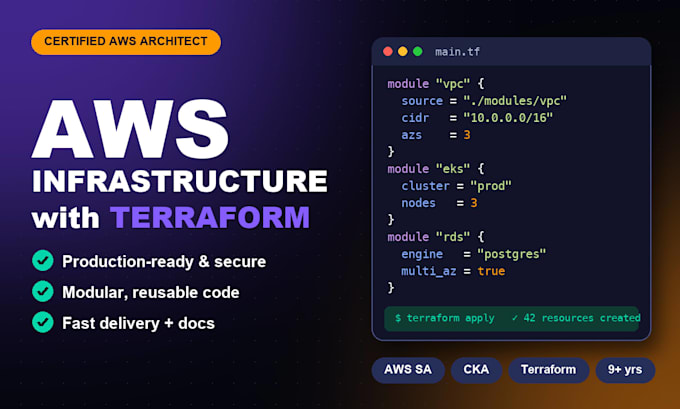
Une infrastructure sécurisée et évolutive sur AWS, Azure ou GCP, conçue sous forme de code Terraform propre et modulaire, par un AWS Solutions Architect certifié avec plus de 9 années d'expérience en production.
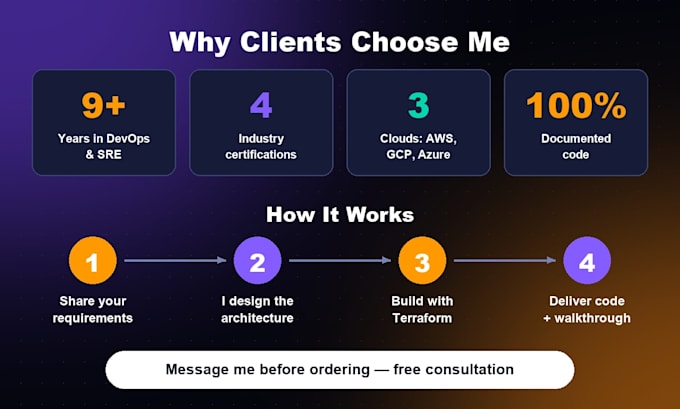
POURQUOI TRAVAILLER AVEC MOI ?
CE QUE JE PEUX CONSTRUIRE
CE QUE VOUS OBTENEZ
ÉGALEMENT DISPONIBLE : GCP et Azure, importation de ressources existantes dans Terraform et correction de code Terraform défectueux.
Envoyez-moi un message avant de commander pour une consultation GRATUITE et je vous recommanderai le bon package adapté à votre besoin !

Outils:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
CloudFormation
Framework:
Terraform
•
Ansible
•
Marionnette
Langage de programmation:
Bash
•
Python
Expertise:
Installation
•
Migration
•
Configuration
Traduction automatique
Avez-vous besoin d'accéder à mon compte AWS ?
Pas toujours. Je peux écrire et tester le code dans mon sandbox et vous l’appliquer vous-même. Si vous souhaitez que je le déploie, un utilisateur IAM limité suffit. Ne partagez jamais les identifiants root.
Pouvez-vous travailler avec mon infrastructure existante ?
Oui. Je peux importer des ressources AWS existantes dans Terraform, refactoriser du code désordonné en modules propres ou étendre votre configuration actuelle sans interruption.
Travaillez-vous aussi avec GCP ou Azure ?
Oui. J’ai une expérience pratique avec Google Cloud (GKE, VPC, IAM) et Azure (AKS, VNet, ARM). Contactez-moi avec vos besoins et j’enverrai une offre personnalisée.
Que se passe-t-il après la livraison ?
Vous obtenez du code documenté et une présentation de son utilisation. Dans le cadre des révisions du pack, je corrige tout problème avec le code livré. Un support continu est disponible via une offre personnalisée.
Quel forfait dois-je choisir ?
Le forfait Basic couvre une seule ressource ou une correction rapide, Standard relève l’application prête pour la production, et Premium propose une configuration multi-environnements complète avec CI/CD. Pas sûr ? Envoyez-moi un message et je recommanderai l’option adaptée.