Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Ingénieur en cybersécurité senior
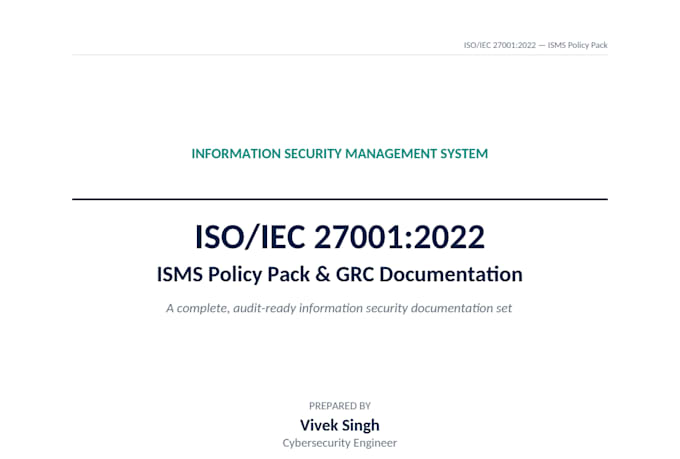
Vous cherchez une documentation de sécurité ISO 27001 professionnelle et prête pour l’audit ? Je crée des ensembles de politiques ISMS complets et personnalisés ainsi que la documentation GRC qui passent les audits et correspondent réellement au fonctionnement de votre organisation.
Je suis ingénieur en cybersécurité avec plus de 7 ans d’expérience en entreprise dans les secteurs de l’aviation, de la banque et des télécommunications. J’ai mis en place des programmes Secure SDLC, géré la gestion des vulnérabilités et créé des documentations de sécurité utilisées lors de véritables audits.
CE QUE VOUS OBTENEZ :
Politiques de sécurité de l’information conformes à ISO 27001
Registre des risques et évaluation des risques
Déclaration d’applicabilité (SoA)
Liste de vérification pour la préparation à l’audit
Documents Word clairs, modifiables et adaptés à votre entreprise
POURQUOI MOI :
- Expérience concrète en sécurité d’entreprise, pas des modèles copiés sur internet
- Documents conçus pour être réellement utilisés, pas seulement pour cocher une case
- Communication claire et livraison à temps
Vous ne savez pas quel package choisir ? Contactez-moi avant de commander et je vous recommanderai la portée adaptée à vos besoins.

Veuillez informer le freelance de toute préférence ou préoccupation concernant l'utilisation d'outils d'IA dans la réalisation et/ou la livraison de votre commande.
Traduction automatique
Fournissez-vous des modèles ou des documents personnalisés ?
Chaque document est personnalisé selon votre organisation — votre périmètre, vos systèmes et votre profil de risque. Pas de modèles génériques copiés-collés.
Je suis novice en ISO 27001. Pouvez-vous m’aider ?
Absolument. Contactez-moi et je vous expliquerai ce dont vous avez besoin et vous recommanderai le package adapté.