Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr



Traduction automatique
ISO 27001 Lead Auditor, SOC 2, ISO 42001 and Microsoft 365 Security
Langues
Traduction automatique
Traduction automatique
Ai-je besoin de ISO 27001, SOC 2 ou des deux ?
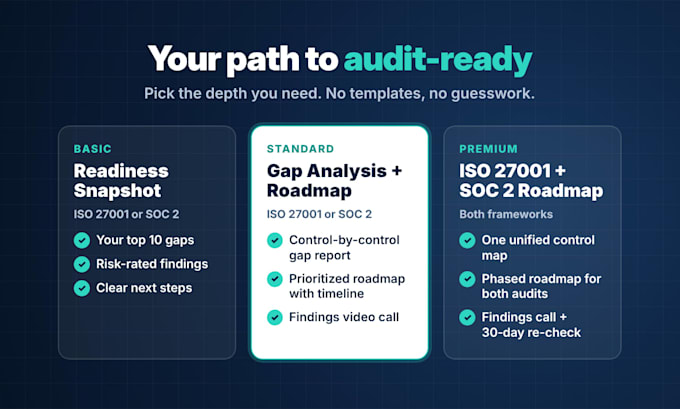
Les clients américains demandent généralement SOC 2 ; les clients européens et mondiaux demandent souvent ISO 27001. Indiquez-moi à qui vous vendez et je recommanderai l’un d’entre eux. Si vous avez besoin des deux, Premium les associe pour que vous n’ayez à déployer chaque contrôle qu’une seule fois.
Cela me permettra-t-il d’obtenir la certification ?
Cela indique exactement ce qu’il faut corriger avant votre audit. L’audit lui-même est réalisé par une partie indépendante : un organisme de certification accrédité pour ISO 27001, ou un cabinet CPA agréé pour un rapport SOC 2.
SOC 2 Type I ou Type II : lequel couvrirez-vous ?
Les deux. Le Type I vérifie que vos contrôles sont conçus correctement à un instant donné; le Type II vérifie qu’ils ont fonctionné sur 3 à 12 mois. J’indiquerai les écarts qui bloquent le Type I et ce que vous devez commencer à collecter pour le Type II.
De quoi as-tu besoin de moi ?
Des réponses aux questions liées à la commande, toutes les politiques ou rapports d’audit passés que vous possédez, et un appel de 30 à 60 minutes ou un questionnaire avec la personne qui gère votre IT et votre sécurité. Aucun accès administrateur à vos systèmes n’est nécessaire.
Travaillez-vous avec Vanta, Drata ou Secureframe ?
Oui. Je suis un Administrateur Vanta vérifié. Si vous utilisez déjà une plateforme de conformité, j’utiliserai votre statut de contrôle et de test comme entrée, afin que la feuille de route s’adapte à l’outil que vous avez.
Écrivez-vous aussi les politiques manquantes ?
Pas dans ce gig. Votre rapport répertorie chaque politique manquante ou faible. Si vous souhaitez qu’elle soit rédigée, je propose ce service de politique séparé. Envoyez-moi un message et je vous ferai une offre personnalisée.
Que signifie « systèmes/actifs dans le périmètre » ?
Les produits ou plateformes qui seront inclus dans votre périmètre d’audit, par exemple votre application SaaS principale et son environnement cloud. La plupart des startups auront besoin de 1. Contactez-moi si vous en avez plus.