Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
OSCP, CEH Master, CPENT, testeur d'intrusion et consultant en sécurité
Niveau 1
Répond à certains critères de performance et présente un fort potentiel sur la place de marché.
Les scanners automatisés génèrent du bruit. Il s’agit d’un examen manuel, ligne par ligne, de sécurité de votre code source par un testeur d’intrusion, complété par des outils SAST, afin que vos développeurs disposent de résultats sur lesquels ils peuvent réellement agir.
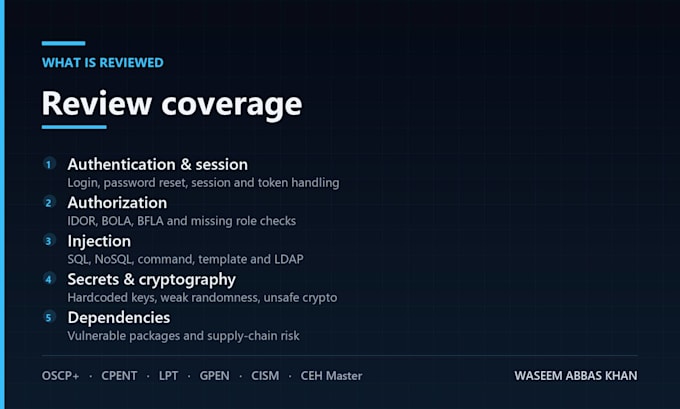
J’examine les points suivants :
- Failles d’authentification et de gestion des sessions
- Lacunes d’autorisation et de contrôle d’accès (IDOR, BOLA, BFLA)
- Injections : SQL, NoSQL, commande, modèle et LDAP
- Désérialisation non sécurisée et gestion du chargement de fichiers
- Secrets et identifiants commis dans le dépôt
- Mauvaise utilisation de méthodes cryptographiques et entropie faible
- Risques liés aux dépendances et à la chaîne d’approvisionnement
- Journaux, gestion des erreurs et exposition des données
Chaque constat comprend la référence fichier et ligne, une explication claire, une preuve de concept lorsque cela est sûr, la gravité (CVSS 3.1) et un exemple de remédiation au niveau du code. Je peux m’adapter à votre stack : Python, Node.js, PHP, Java, .NET, Go, Ruby ou TypeScript.
Basique : jusqu’à 5 000 lignes, une langue.
Standard : jusqu’à 20 000 lignes, deux langages, revue des dépendances.
Premium : jusqu’à 50 000 lignes, revue manuelle complète, atelier de remédiation et retest.
Envoyez-moi le lien du dépôt ou une archive, ainsi qu’une breve note sur ce qui vous préoccupe le plus.
Système opérateur:
Windows
•
Linux
•
Unix
•
Android
Traduction automatique
Mon code est privé. Comment y avez-vous accès ?
Invitation au dépôt privé, archive zip ou branche partagée. L’accès est retiré à la fin de l’intervention.
Signez-vous une NDA ?
Oui. Envoyez le vôtre, ou je peux fournir un NDA mutuel.
Est-ce la même chose qu’un pentest ?
Non. Il s’agit d’un examen du code source en boîte blanche ; il identifie les problèmes plus tôt et indique la ligne exacte du code.