Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Manager de la sécurité informatique
La plupart des petites entreprises n'ont pas de politiques de sécurité jusqu'à ce qu'un client, un assureur ou un appel d'offres demande soudainement leur existence.
Je rédige la documentation qui tient la route lorsque quelqu'un la lit réellement.
Je suis un responsable de la sécurité informatique au Royaume-Uni avec neuf ans d'expérience, actuellement responsable du programme de sécurité complet dans une entreprise de 1100 employés répartis sur six sites : politiques, réponse aux incidents et reprise après sinistre. Je possède un BSc en cybersécurité. Je rédige ces documents pour vivre, pas à partir d'un pack de modèles.
Ce que vous obtenez : Politiques adaptées à VOTRE entreprise, votre taille, votre secteur, vos outils et vos risques Un français clair que votre personnel lira réellement, pas du jargon juridique Aligné sur les bonnes pratiques reconnues au Royaume-Uni et à l'international (NIST CSF 2.0, directives NCSC, principes ISO 27001) Documents Word modifiables plus PDFs finis Un registre de politiques pour suivre ce qui doit être révisé et quand.
Utilisations courantes : questionnaires de sécurité pour fournisseurs, demandes d'assurance, exigences pour appels d'offres, intégration de nouveaux employés, ou simplement pour savoir ce que votre entreprise fait en cas de problème.
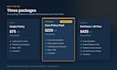
Vous ne savez pas quel pack choisir ? Contactez-moi avant de commander et je vous dirai honnêtement si vous avez besoin de moins que ce que vous pensez.
Langue:
Anglais
Veuillez informer le freelance de toute préférence ou préoccupation concernant l'utilisation d'outils d'IA dans la réalisation et/ou la livraison de votre commande.
Traduction automatique
S'agit-il de contrats juridiquement contraignants ou de conseils juridiques ?
Non. Ce sont des politiques internes de sécurité et d'informatique — des documents opérationnels qui expliquent comment votre entreprise gère la technologie et les données. Ce ne sont pas des conseils juridiques, et pour tout ce qui concerne le droit du travail ou la réglementation, vous devriez faire examiner par votre avocat avant publication.
Cela me permettra-t-il d'obtenir la certification Cyber Essentials ou ISO 27001 ?
Pas seul, et quiconque vous dit le contraire en fait trop. La certification nécessite une évaluation par un organisme agréé. Ce que cela fournit, c'est une documentation alignée sur les principes de ces cadres, ce qui est souvent l'une des lacunes que rencontrent les entreprises lorsqu'elles commencent le processus.
Nous sommes très petits — seulement 6 personnes. Est-ce excessif ?
Non, et ce sont souvent les petites entreprises qui en ont le plus besoin, car ce sont elles qui en sont sollicitées par des clients plus grands. Je adapte les documents à votre taille. Une entreprise de six personnes reçoit un ensemble court et pratique, pas quarante pages de théorie.
Pouvez-vous utiliser notre branding et notre modèle de document ?
Oui - envoyez votre modèle ou vos directives de marque avec la commande et je m'adapterai.
Dans quel format recevons-nous les documents ?
Documents Word modifiables plus PDFs finis. Vous en êtes propriétaire et pouvez les modifier quand vous le souhaitez.
Comment fonctionne le processus de révision ?
Envoyez tous vos commentaires en une seule fois plutôt que par petits morceaux — c'est plus rapide pour nous deux. Je traiterai les révisions en 48 heures.
Avez-vous besoin d'accéder à nos systèmes ?
Non, jamais. Tout est rédigé à partir des informations que vous fournissez dans les questions de commande. Je n'ai pas besoin, ne veux pas, ni ne demande l'accès à votre réseau ou à vos comptes.
Pouvez-vous rédiger quelque chose qui n'est pas listé ?
Probablement. Contactez-moi avant de commander — si c'est un document de sécurité ou d'informatique, j'en ai probablement déjà écrit un.


