Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD


Traduction automatique
L’isolation des données multi-tenant est l’un des aspects les plus faciles à mal faire subtilement dans une application SaaS. "RLS est activé" ne signifie pas que "l’isolation du tenant est prouvée" et l’écart entre ces deux affirmations est l’endroit où se cachent de véritables bugs de sécurité.
Je mets en œuvre et teste des politiques de sécurité au niveau des lignes PostgreSQL pour votre schéma Supabase/Postgres afin que l’Organisation A ne puisse pas accéder aux données de l’Organisation B, pas seulement en théorie, mais en vérifiant concrètement. Je vérifie contre l’accès direct par ID de ressource, les requêtes cross-tenant via les API, et d’autres cas limites courants que les configurations RLS basiques peuvent manquer.
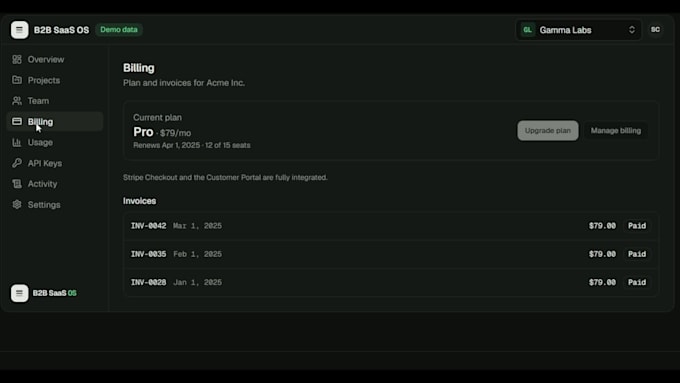
Récemment, j’ai construit une fondation SaaS multi-tenant prête pour la production en 26 heures, vérifiée à travers 26 contrôles distincts couvrant l’authentification, l’isolation des tenants, la facturation et la sécurité des API.
Ce que vous obtenez : des politiques RLS écrites pour votre schéma réel, une suite de tests prouvant que l’isolation tient face aux tentatives d’accès, et un résumé écrit de la couverture et des éventuelles lacunes restantes.
Stack : Next.js, Supabase, PostgreSQL, TypeScript.
Contactez-moi avant de commander si votre schéma a des exigences particulières, je serai heureux d’en discuter d’abord.
Backend infrastructure for B2B SaaS: auth, RLS, billing
Langues
Traduction automatique
Traduction automatique
Et si je n’ai pas encore configuré Supabase ?
C’est parfait — je peux configurer votre schéma initial avec les politiques RLS. Mentionnez-le lors de votre commande pour que je puisse bien définir le périmètre.
Comment testez-vous réellement que l’isolation fonctionne ?
J’écris des requêtes de test simulant un utilisateur d’une organisation essayant d’accéder directement aux données d’une autre organisation — via la base de données, pas seulement via l’interface de votre application — et je confirme qu’elles sont correctement bloquées.
Travaillez-vous uniquement avec Supabase ou aussi avec PostgreSQL pur ?
Les deux. Supabase est basé sur PostgreSQL, donc l’approche RLS est la même — je gère aussi les éléments spécifiques à Supabase comme l’intégration Auth lorsque c’est pertinent.
Qu'est-ce qui n'est pas inclus ?
Ce service couvre la mise en œuvre et le test des politiques RLS. Il n’inclut pas les travaux backend non liés, les modifications frontend ou l’intégration Stripe/facturation — cela fait l’objet d’un service séparé si vous en avez besoin.