Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Traduction automatique
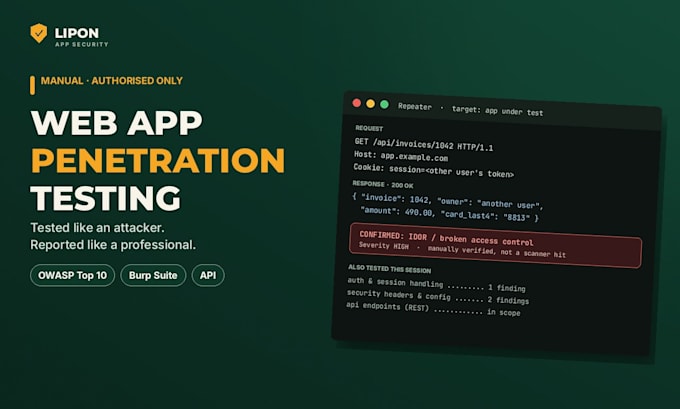
Votre application web contient des données utilisateurs, des paiements et votre réputation. Je la teste comme le ferait un pirate, en toute sécurité, manuellement et uniquement avec votre autorisation écrite, puis je vous montre exactement ce qu’il faut corriger.
CE QUE JE TESTE
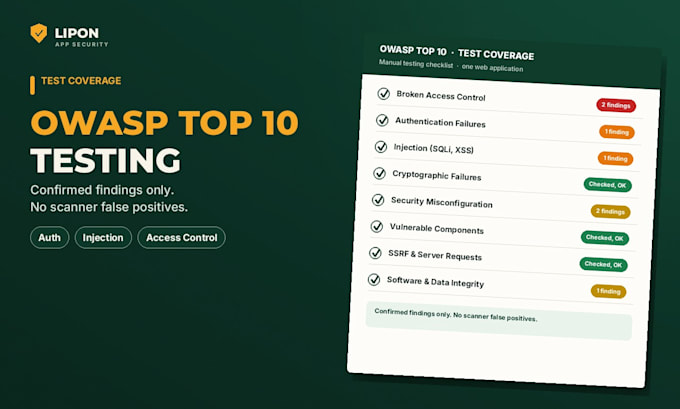
OWASP Top 10 : contrôle d’accès défaillant, vulnérabilités d’authentification et de session, injections, mauvaise configuration de la sécurité, fichiers et données exposés, composants vulnérables, ainsi que vos points d’API. Test manuel avec Burp Suite, et pas seulement un scan automatique.
CE QUE VOUS OBTENEZ
Un rapport professionnel pour chaque anomalie confirmée : gravité, preuves, impact sur l’activité et une correction étape par étape. L’offre Premium comprend un retest complet après vos corrections. Consultez un échantillon de rapport dans ma galerie.
POURQUOI MOI
Chercheur en sécurité, certifié TCM Security en Practical Ethical Hacking. Tests non destructifs dans une fenêtre convenue, pas de DoS, pas de dommages aux données, et tout reste strictement confidentiel.
Envoyez-moi votre URL et votre périmètre avant de commander pour une vérification de périmètre gratuite.
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Web and AI App Security Researcher, Pentest, OWASP, Supabase RLS
Langues
Traduction automatique
Traduction automatique
Est-ce légal et sûr pour mon application ?
Oui - avec votre autorisation écrite et un périmètre convenu, il s’agit d’un service de sécurité standard. Les tests sont non destructifs : je n’effectue pas d’attaques par déni de service, ne supprime pas de données et ne perturbe pas vos utilisateurs, et nous convenons ensemble de la période de test avant de commencer.
De quoi as-tu besoin de moi ?
L’URL cible, la confirmation écrite que vous possédez l’application ou que vous êtes autorisé à la tester, des comptes de test pour chaque rôle utilisateur, et toute zone hors périmètre. Tout est partagé uniquement via les exigences de commande Fiverr.
Que comprendra le rapport ?
Chaque constat confirmé avec une évaluation de gravité, des preuves claires, ce que cela signifie pour votre activité et des instructions de remédiation étape par étape que votre développeur peut suivre. Les constats sont vérifiés manuellement, de sorte que vous n’obtenez pas des pages de faux positifs générés par un scanner.
Testez-vous aussi les API ainsi que les sites web ?
Oui. Si votre application web comprend une API REST ou GraphQL, indiquez-le dans votre message de périmètre et j’inclurai les vérifications d’authentification, d’autorisation et d’exposition des données pour les points d’accès de l’API dans l’évaluation.
Allez-vous refaire le test après que nous ayons corrigé les problèmes ?
Le forfait Premium comprend un rétest des constats corrigés après que votre équipe ait appliqué les corrections du rapport, plus un rapport mis à jour montrant ce qui est clôturé et ce qui nécessite encore des travaux.
Ce que vous ne testez pas ?
Je ne teste pas des systèmes que vous ne possédez pas, des comptes de réseaux sociaux ou de messagerie, et je n’offre pas de services de déni de service, de phishing ou d’ingénierie sociale. Si vous n’êtes pas sûr que votre cible soit dans le périmètre, envoyez-moi un message d’abord.
Testez-vous uniquement les applications que je possède ou pour lesquelles j'ai l'autorisation ?
Oui - je teste uniquement les systèmes que vous possédez ou pour lesquels vous êtes autorisé à faire tester. C'est une règle stricte en test d'intrusion professionnel et cela vous protège juridiquement.
Puis-je voir le format du rapport avant de commander ?
Oui - un échantillon complet du rapport est disponible dans la galerie des gigs de mon profil (sur le gig d’audit d’application codée par vibes). Les rapports de test d'intrusion suivent le même format : constatations classées par gravité, preuves, impact et remédiations, avec une option de rétest.