Parcourir les catégories
Français
$
USD
Connectez-vous à votre IA
Sécuriser votre infrastructure réseau cloud
Je vais concevoir, déployer et sécuriser votre infrastructure Microsoft Azure en suivant les meilleures pratiques en matière de performance, d’évolutivité et de conformité.
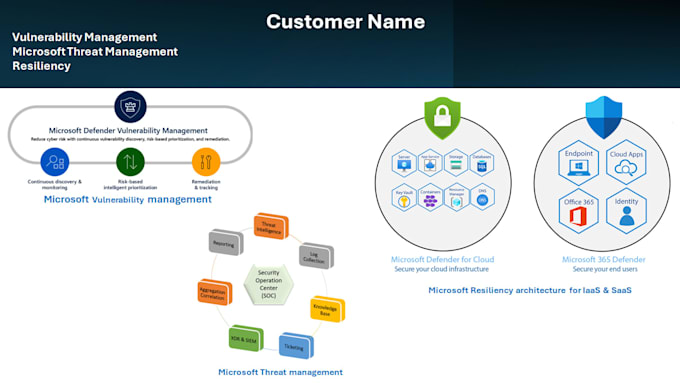
Mon service inclut la conception du réseau Azure (VNets, NSGs, VPNs), la configuration de l’identité et des accès avec Entra ID et l’intégration avec Defender for Cloud.
Le client recevra un environnement Azure entièrement configuré, optimisé et sécurisé prêt à supporter vos applications professionnelles et vos charges de travail hybrides.
Remarque :
Les prix des packages indiqués couvrent un environnement standard jusqu’à 10 points de terminaison ou 10 utilisateurs. Pour des infrastructures plus importantes, des frais supplémentaires peuvent s’appliquer en fonction du nombre total d’appareils, de comptes utilisateur et de la complexité.


Traduction automatique
Que comprend votre service de déploiement d’infrastructure Microsoft Azure ?
Mon service couvre la conception et la configuration complètes de l’environnement Azure, y compris Virtual Networks (VNets), Network Security Groups, VPN Gateways, Azure Firewalls, stockage, calcul, et l’intégration de l’identité via Microsoft Entra ID (Azure AD). J’applique également les meilleures mesures de sécurité pour la conformité.
Pouvez-vous m’aider à migrer mon environnement local ou hybride vers Azure ?
Oui. Je peux planifier et réaliser des migrations depuis des serveurs locaux, VMware ou Hyper-V vers Azure en utilisant des outils comme Azure Migrate et Storage Migration Service, en minimisant les temps d’arrêt et en assurant une validation complète après migration.
Ai-je besoin d’un abonnement Azure existant avant le déploiement ?
Vous pouvez fournir votre locataire ou abonnement Azure existant, ou je peux vous aider à en créer un lors de la phase d’intégration. Je vous guiderai pour la configuration appropriée de l’abonnement, de la région et de la gestion des coûts selon vos besoins.
Combien de temps prend généralement un déploiement Azure ?
Les petits environnements (1-2 VNets, configuration de base de l’identité) peuvent être déployés en 3 à 5 jours, tandis que les projets plus grands ou hybrides prennent généralement 1 à 2 semaines, selon la portée et la complexité des charges de travail.
Recevrai-je une documentation après le déploiement ?
Oui. Vous recevrez un rapport détaillé du déploiement incluant toutes les configurations, les diagrammes réseau et les recommandations pour la gestion continue.
Pouvez-vous connecter Azure avec Microsoft 365 ou Intune ?
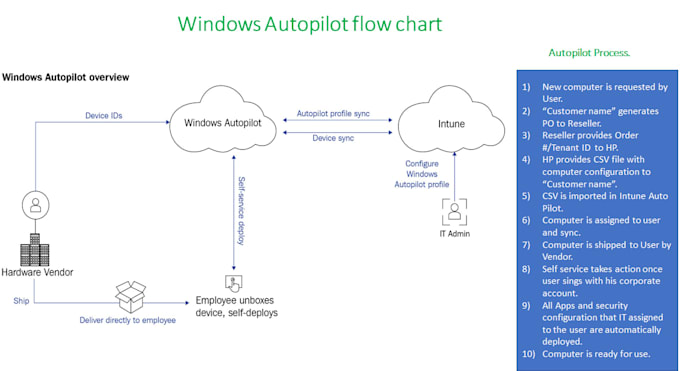
Oui. Je peux intégrer l’infrastructure Azure avec Microsoft 365, Intune et Defender pour une gestion unifiée de l’identité, des appareils et de la sécurité dans votre environnement.
De quelles informations avez-vous besoin de ma part pour commencer ?
J’aurai besoin de votre ID de locataire Azure, d’un utilisateur avec un accès administrateur temporaire (ou un rôle délégué), et d’une brève description des objectifs de votre environnement tels que les charges de travail, le nombre de machines virtuelles, et les exigences en matière de sécurité/conformité.
Le prix inclut-il tous les points de terminaison ou utilisateurs ?
Les prix des forfaits indiqués concernent un environnement standard jusqu’à 10 points de terminaison ou 10 utilisateurs. Pour des infrastructures plus importantes, des frais supplémentaires peuvent s’appliquer en fonction du nombre total d’appareils, de comptes utilisateur et de complexité.