Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD


Traduction automatique
Votre site redirige vers du spam, Google le signale, votre hébergeur l’a suspendu, ou vous avez trouvé des fichiers que vous n’avez pas mis là. Vous avez besoin qu’il soit propre, de nouveau en ligne, et protégé contre la prochaine tentative.
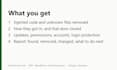
Ce que je fais : je prends une copie de l’état actuel pour une analyse ultérieure, j’enlève le code injecté et les fichiers inconnus, je vérifie les fichiers du cœur, du thème et des plugins avec des versions propres, et je découvre comment l’attaquant a pénétré (plugin obsolète, mot de passe faible, compte admin laissé, fichiers en écriture). Ensuite, je ferme cette porte et je renforce le reste : mises à jour, permissions des fichiers, comptes admin, protection de la connexion, un plugin firewall si ce n’est pas déjà en place. Vous recevez un rapport écrit : ce qui a été trouvé, ce qui a été supprimé, comment ils ont pénétré, ce que j’ai changé, et ce que vous devriez faire ensuite.
J’ai effectué le nettoyage et le renforcement après une intrusion sur une boutique que je gère, et je la maintiens sécurisée depuis.
Communication écrite, réponse sous un jour ouvré. En cas d’incident actif, je commence le même jour si vous commandez avant 15h CET.
Allemand : Ich bereinige gehackte WordPress-Seiten, finde die Einstiegsstelle und härte die Seite gegen den nächsten Versuch. Schriftlicher Bericht inklusive.
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
Senior Fullstack Developer
Langues
Traduction automatique
Traduction automatique
Pouvez-vous garantir que cela ne se reproduira pas ?
Personne ne peut. Ce que je peux faire, c’est fermer la porte qu’ils ont utilisée, supprimer les autres accès habituels, et vous écrire ce qu’il faut continuer à faire. La plupart des ré-infections viennent d’une mise à jour jamais installée.
Mon hébergeur a suspendu le site. Pouvez-vous encore intervenir ?
Oui, si vous pouvez me donner un accès FTP ou SSH, ou une copie des fichiers et de la base de données.
Est-ce que je perds du contenu ?
Non. Je supprime le code injecté, pas vos pages, produits ou commandes.


