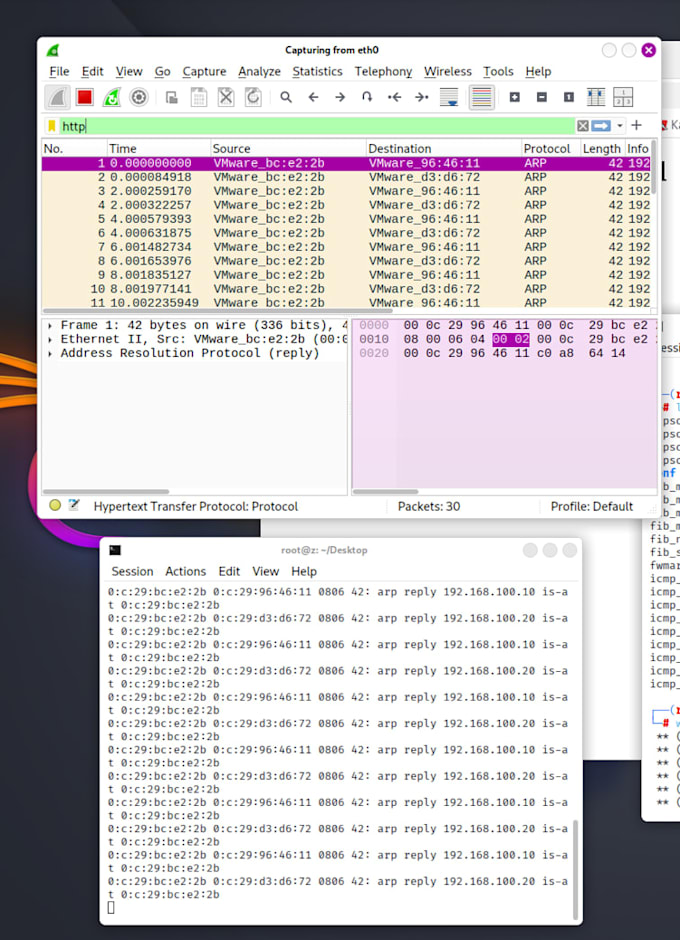
Ce que cela couvre réellement :
- 1 domaine, sans sous-domaines
- Scan automatisé (par exemple OWASP ZAP, Nikto, Nmap pour les ports ouverts)
- Vérification manuelle des résultats pour éliminer les faux positifs
- Vérification des en-têtes SSL/TLS et de sécurité
- Rapport PDF de 35 pages : ce qui a été trouvé, la gravité (Faible/Moyenne/Élevée/Critique), comment le corriger
Ce que cela ne couvre pas :
- Exploitation manuelle et tests en étant connecté (c’est Standard ou Premium)
- Tests de serveurs, API ou applications mobiles