Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD


Traduction automatique
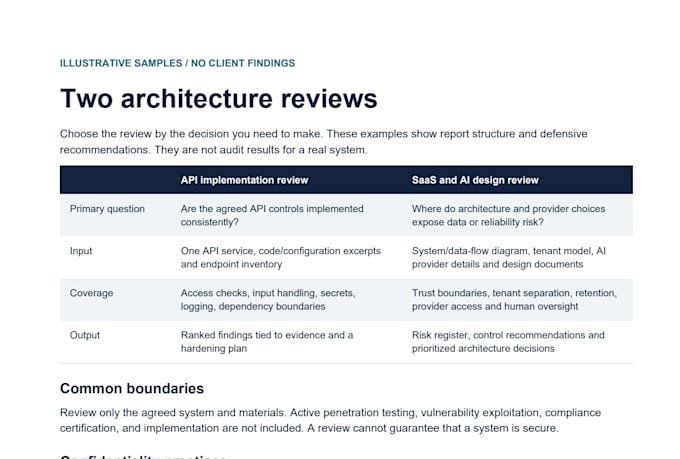
Choisissez cette revue lorsque vous avez besoin d’évaluer une implémentation API existante. Je vérifie le code, la configuration et les flux d’accès convenus pour le contrôle d’accès, la gestion des entrées, les secrets, la journalisation et les risques liés aux dépendances.
La revue de base se limite à un service API et à ses flux convenus. Les niveaux plus larges couvrent l’ensemble des services convenus avant la commande. Vous recevez des résultats classés, liés à des preuves, des contrôles recommandés, des priorités de remédiation et des vérifications d’acceptation.
Pour les diagrammes système, la conception des locataires, les fournisseurs d’IA et les décisions de conservation des données, choisissez ma revue séparée de l’architecture SaaS et IA.
Je confirme la portée et les preuves lors du lancement, je vous tiens informé au moins tous les deux jours ouvrables pendant le travail actif, et je fournis un transfert écrit. La remédiation est définie séparément.
Utilisez des matériaux désinfectés et un accès en lecture seule limité à la portée. Nous convenons des outils autorisés, de la conservation et de la suppression ; l’accès est révoqué lors du transfert. La galerie contient des exemples illustratifs, pas les résultats du client.
Aucun test de pénétration, exploitation, certification de conformité, avis juridique ou garantie de sécurité n’est inclus.
API and SQL Performance, Integrations and Production Reliability
Langues
Traduction automatique
Traduction automatique
Recommandez-vous une réécriture ?
Seulement si les preuves le justifient. Le résultat préféré est généralement le chemin crédible le plus court qui réduit le risque et améliore la livraison, y compris la modernisation incrémentielle si approprié.
Est-ce un audit de sécurité ?
Oui. Je vérifie l'architecture API convenue et le code pour détecter les risques de sécurité, puis je fournis une liste de problèmes classés par priorité et une feuille de route pour renforcer la sécurité. Cela n'inclut pas les tests de pénétration, la certification de conformité ou une garantie de sécurité.
Quelle partie du code allez-vous examiner ?
Les zones représentatives convenues lors de la découverte. La revue exhaustive ligne par ligne de chaque application, service et dépôt est exclue sauf si spécifiquement incluse dans le scope.
Qui devrait participer à la découverte ?
Idéalement un propriétaire technique et un acteur métier pouvant expliquer les priorités, contraintes et décisions passées.