Parcourir les catégories
Français
$
USD
Connectez-vous à votre IA
Sécurité des applications Cloudflare, F5 WAF et LTM, protection contre les DDoS, sécurité WordPress
Niveau 1
Répond à certains critères de performance et présente un fort potentiel sur la place de marché.
Vous recherchez un ingénieur sécurité senior pour sécuriser, accélérer et concevoir tout votre écosystème Cloudflare ? Je propose une conception, une vérification et une mise en œuvre complètes, du haut niveau à l’exécution, sur l’ensemble de la pile Cloudflare. Ce que couvre ce service tout-en-un :
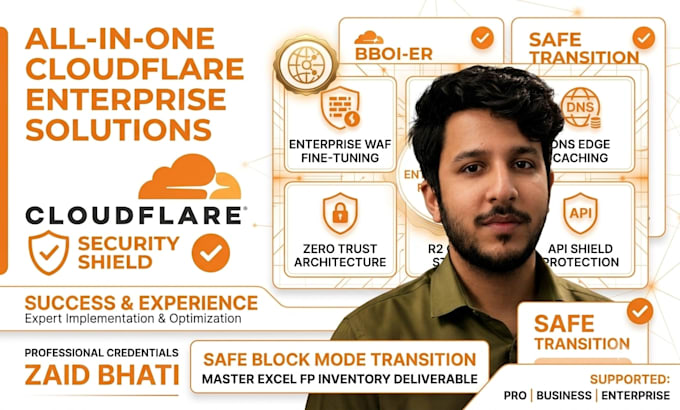
Audit du WAF d’entreprise et mode bloc : analyse des logs sur 30 jours selon OWASP CRS et jeux de règles géré. Analyse précise des charges utiles et règles personnalisées « Skip » pour activer le mode Bloc avec aucune indisponibilité pour votre activité. Inventaire Master Excel inclus. Équilibrage de charge mondial : pools multi-origin, vérifications de santé, routage géographique et bascule automatique. DNS avancé et mise en cache Edge : aplatissement DNS, optimisation du proxy et règles de cache Edge personnalisées pour décharger les serveurs d’origine. Stockage Cloudflare R2 : configuration de stockage objet compatible S3, mappage de domaines personnalisés, politiques CORS et architecture zéro sortie. Architecture Zero Trust : déploiement de Cloudflare Tunnels (cloudflared) pour sécuriser les applications privées sans ports entrants ouverts. Politiques d’accès et intégration IdP (Okta, Google, Azure AD). Edge Workers et en-têtes de sécurité : manipulation légère des requêtes au niveau de l’Edge. Stack pris en charge : forfaits Entreprise/Business/Pro, OWASP CRS, gestion des bots et limitation de débit. Transformez votre infrastructure dès aujourd’hui
Traduction automatique
Pouvez-vous mettre en place Zero Trust sans ouvrir de ports sur mon pare-feu ?
Oui ! À l’aide des Cloudflare Tunnels (cloudflared), un démon sortant connecte directement votre serveur d’origine au bord de Cloudflare. Vous pouvez fermer tous les ports entrants de votre pare-feu public, ce qui élimine l’exposition aux scans de ports et aux attaques directes sur l’origine.
Comment Cloudflare R2 permet-il de réduire les coûts d’hébergement ?
Contrairement à AWS S3 ou Google Cloud Storage, Cloudflare R2 ne facture pas les frais de sortie de bande passante. En déplaçant les médias statiques, documents et actifs vers R2 avec des règles de cache Edge personnalisées, vous réduisez considérablement les coûts de bande passante cloud tout en accélérant la diffusion mondiale.
Le réglage fin du WAF va-t-il impacter les utilisateurs légitimes de l’application mobile ou de l’API ?
Non. Chaque exception de règle est conçue comme une règle « Skip » ciblée, restreinte strictement à des points de terminaison, méthodes et conditions de payload validés. Cela permet un trafic mobile légitime (Dart/iOS/Android) et web B2C de circuler sans compromettre la protection de sécurité globale.
