Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr

Traduction automatique
Votre application Supabase protège-t-elle correctement les données de vos utilisateurs ?
Si vous développez une application SaaS avec Supabase, des politiques de Row Level Security (RLS) inexactes peuvent exposer des données sensibles de clients ou permettre à des utilisateurs non autorisés d’accéder à des enregistrements qu’ils ne possèdent pas.
je passerai en revue la sécurité de votre base de données Supabase, testerai les permissions d’accès et aiderai à identifier et corriger les vulnérabilités RLS.
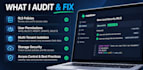
CE QUE JE VERRAI :
CE QUE VOUS OBtiendrez :
POURQUOI TRAVAILLER AVEC MOI ?
Je suis développeur Full-Stack expérimenté en Next.js, React, Node.js, PostgreSQL et Supabase.
J’ai construit EverlearnAI, une plateforme d’apprentissage et de test pilotée par l’IA utilisant Next.js, Flutter
CEH Certified Full Stack Developer SaaS AI and Backend
Langues
Traduction automatique
Traduction automatique
Qu’est-ce que la Row Level Security de Supabase ?
RLS est une fonctionnalité de sécurité PostgreSQL qui contrôle quels enregistrements de la base de données les utilisateurs peuvent consulter ou modifier en fonction des règles d’autorisation.
Pouvez-vous corriger les politiques RLS existantes ?
Oui. Je peux passer en revue les politiques existantes, identifier les problèmes, mettre en œuvre les correctifs convenus et retester les permissions d’accès.
Pouvez-vous sécuriser une application SaaS multi-tenant ?
Oui. Je peux examiner l’isolement des locataires et tester si des utilisateurs d’une organisation peuvent accéder aux enregistrements d’une autre organisation.
Revoyez-vous Supabase Storage ?
Oui, les politiques Storage peuvent être incluses dans le package Premium.
Avez-vous besoin d'accès à ma base de données de production ?
Pas nécessairement. Je privilégie un environnement de développement ou de staging avec des permissions limitées. Les exportations de schéma et les définitions de politiques peuvent être utilisées pour une première revue.