Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Auditeur principal ISO 27001, consultant GCC GRC
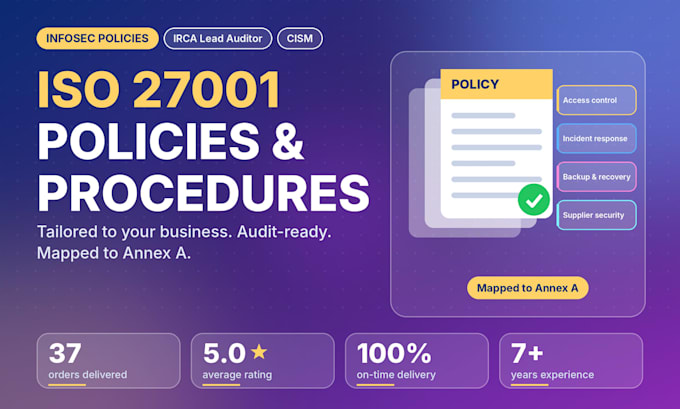
Politiques et procédures de sécurité de l'information conformes à ISO 27001, adaptées à votre organisation et prêtes pour l'audit, non copiées d'un modèle.
CE QUI EST INCLUS
COMMENT ÇA FONCTIONNE
POURQUOI ME CHOISIR
Auditeur principal ISO 27001 (IRCA), CISM, MSc en sécurité de l'information. J'audite la documentation ISMS pour vivre, donc je sais ce que les auditeurs demandent. Plus de 7 ans d'expérience auprès de clients GCC et européens. Note de 5.0, livraison à 100 % à l'heure.
CONFIDENTIEL : NDA disponible.
Type de document:
Documentation
Secteur:
Technologie
Langue:
Anglais
Veuillez informer le freelance de toute préférence ou préoccupation concernant l'utilisation d'outils d'IA dans la réalisation et/ou la livraison de votre commande.
Traduction automatique
Ma formation ?
Master en sécurité de l'information.
Mes compétences ?
Mise en œuvre et audit du système de gestion de la sécurité de l'information Évaluation des vulnérabilités Test de pénétration Documentation en sécurité de l'information / cybersécurité Audit informatique
S'agit-il de modèles génériques ?
Non. Elles sont adaptées à votre secteur, votre taille et vos outils.
Pouvez-vous vous conformer à SAMA, NCA ou UAE IA ?
Oui. Indiquez-moi le régulateur lors de la commande.
Sont-elles conformes à un audit ISO 27001 ?
Elles sont rédigées pour répondre aux exigences de documentation. La preuve de mise en œuvre est à votre charge, et mon service d’audit interne ISO 27001 peut le vérifier.
Dans quel format vais-je recevoir le travail ?
Documents Word modifiables.
Pouvez-vous plutôt mettre à jour mes politiques existantes ?
Oui. Contactez-moi pour définir le périmètre.
Mes informations restent-elles confidentielles ?
Oui. Un accord de non-divulgation est disponible.
| (4) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
maninmumbai

Inde
Very good experience, prompt response. Good knowledge of the subject. Developed and consulted lot of policies related to IT security. He has complete knowledge of information security, data privacy, BCM, BCP and other things related to this. Happy and will engage again
100 $US-200 $US
Prix
5 jours
Durée
maduze28

États-Unis
Great seller!
100 $US-200 $US
Prix
maduze28
États-Unis
Great work!
50 $US-100 $US
Prix
maduze28
États-Unis
Great work!
50 $US-100 $US
Prix
| (4) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
maninmumbai
Inde
Very good experience, prompt response. Good knowledge of the subject. Developed and consulted lot of policies related to IT security. He has complete knowledge of information security, data privacy, BCM, BCP and other things related to this. Happy and will engage again
100 $US-200 $US
Prix
5 jours
Durée
maduze28
États-Unis
Great seller!
100 $US-200 $US
Prix
maduze28
États-Unis
Great work!
50 $US-100 $US
Prix
maduze28
États-Unis
Great work!
50 $US-100 $US
Prix
