Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD
Testeur de pénétration, Expert en sécurité des applications et consultant en cybersécurité
Votre application web est-elle réellement sécurisée ? Je la teste comme le ferait un pirate et je vous fournis ensuite un rapport clair sur lequel vos développeurs peuvent agir.
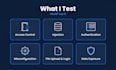
CE QUE JE TESTE (OWASP Top 10)
- Contrôle d'accès défaillant et IDOR
- Injection (SQLi, XSS, injection de commandes)
- Failles d’authentification et de session
- Mauvaise configuration de sécurité
- Logique métier et problèmes de téléversement de fichiers
- Exposition de données sensibles
CE QUE VOUS OBTiREZ
- Rapport technique avec captures d'écran et preuves pour chaque constat
- Classification CVSS du risque et guide de remédiation étape par étape
- Résumé exécutif pour la direction
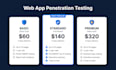
- Re-test gratuit des problèmes corrigés (Standard et Premium)
OUTILS
Burp Suite, OWASP ZAP, Nmap, SQLMap, ffuf, et tests manuels.
À PROPOS DE MOI
Master en sécurité de l'information, plus de 3 ans d'expérience, plus de 100 applications web et API testées, ancien responsable d'équipe SOC. Certifié : eJPT, PEH, Security+.
TEST AUTHORIZÉ UNIQUEMENT
Je teste uniquement des applications dont vous êtes le propriétaire ou pour lesquelles vous possédez l'autorisation de tester. NDA disponible.
Contactez-moi avant de commander afin que nous confirmions le périmètre.


Test d'applications:
Application Web
Appareil:
PC
•
Mac
•
Linux
•
iPhone
•
Téléphone mobile Android
Traduction automatique
Faut-il une autorisation avant de commencer le test ?
Oui. Je ne teste que les applications dont vous êtes le propriétaire ou pour lesquelles vous avez une autorisation écrite, et j'enverrai un bref formulaire de périmètre avant de commencer.
Les tests vont-ils perturber mon application ?
Les tests sont non destructifs par défaut. Je recommande un environnement de préproduction et nous convenons d'intervalles de temps au préalable.
Que comprend le rapport ?
Constats avec gravité, preuves, impact et étapes de remédiation, ainsi qu’un résumé exécutif pour les versions Standard et Premium.
Exploitez-vous les vulnérabilités ?
Uniquement pour prouver l'impact en toute sécurité, sans destruction de données ni déni de service.
Mes données sont-elles confidentielles ?
Oui. NDA disponible sur demande, et toutes les données de test sont supprimées après la livraison.
Testez-vous les API et les applications mobiles ?
Les API qui soutiennent l’application web sont incluses. Les tests dédiés d’API et mobiles sont réalisés dans des gigs séparés.


