Parcourir les catégories
Français
$
USD
Connectez votre assistant IA à Fiverr
Testeur de pénétration, Expert en sécurité des applications et consultant en cybersécurité
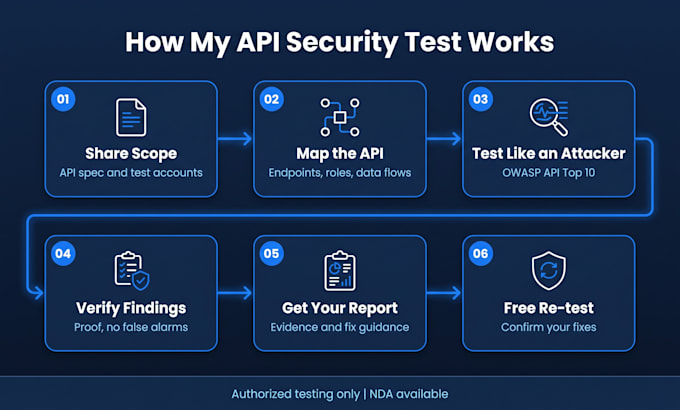
Les APIs sont le moyen le plus courant pour les attaquants d’accéder à vos données. Je teste votre API REST ou GraphQL API comme le ferait un véritable attaquant, puis je vous fournis un rapport clair sur lequel vos développeurs pourront agir.
CE QUE JE TESTE (OWASP API Security Top 10)
Autorisation d’accès brisée au niveau des objets et des fonctions (BOLA/IDOR)
Authentification cassée, failles JWT et token
Exposition excessive de données et affectation massive
Absence de limitation de débit et abus de ressources
Problèmes d’injection et de validation des entrées
Mauvaise configuration de la sécurité et points d’accès exposés
Introspection GraphQL, profondeur et abus de batching
CE QUE VOUS OBTENEZ
Rapport technique avec preuves de requêtes/réponses pour chaque constat
Évaluation du risque CVSS et instructions de correction étape par étape
Sommaire exécutif pour la direction
Nette réévaluation gratuite des éléments corrigés (Standard et Premium)
OUTILS
Burp Suite, Postman, OWASP ZAP, ffuf, jwt_tool, plus des tests manuels.
À PROPOS DE MOI
Master en sécurité de l’information, plus de 3 ans d’expérience, plus de 100 applications web et API testées, ancien chef d’équipe SOC. Formation complétée : API Penetration Testing (APIsec University). Certifié : eJPT, PEH, Security+.
TESTS AUTORISÉS UNIQUEMENT
Je teste uniquement les API que vous possédez ou pour lesquelles vous avez obtenu l’autorisation de test. NDA disponible.
Veuillez m’envoyer un message avant de commander afin que nous puissions confirmer le périmètre.


Test d'applications:
Application Web
Technologie de développement:
.Net
•
C#
•
Django
•
JavaScript
•
Node.js
Appareil:
PC
•
Mac
•
Linux
•
iPhone
•
Téléphone mobile Android
Traduction automatique
Faut-il une autorisation avant de commencer le test ?
Oui. Je ne teste que les API que vous possédez ou pour lesquelles vous avez l’autorisation de tester, et je vous enverrai un formulaire de périmètre court avant de commencer.
De quoi as-tu besoin de moi ?
Un fichier OpenAPI/Swagger ou une collection Postman, l’URL de base et des comptes de test pour chaque rôle utilisateur.
Les tests vont-ils casser mon API ?
Les tests sont non destructifs par défaut. Je recommande un environnement de staging, et nous convenons d’abord des limites de vitesse et des créneaux horaires.
Testez-vous GraphQL ?
Oui : introspection, profondeur des requêtes, batching et vérifications d’autorisation.
Que comprend le rapport ?
Constats avec gravité, preuves, impact et étapes de remédiation, ainsi qu’un résumé exécutif pour les versions Standard et Premium.
Mes données sont-elles confidentielles ?
Oui. NDA disponible sur demande, et toutes les données de test sont supprimées après la livraison.