Parcourir les catégories
Explorer
Fiverr Pro
Français
$
USD

Level 2
Traduction automatique
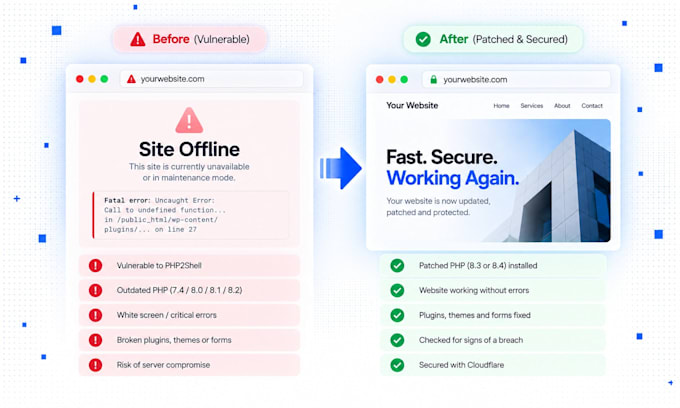
Votre site est hors ligne, en mode maintenance ou attend toujours une correction PHP2Shell ?
PHP2Shell (CVE-2026-109618 et CVE-2026-109619) permet à des attaquants d’exécuter du code sur un serveur PHP sans se connecter. Une mise à jour de WordPress ou d’un plugin ne résout pas le problème. Seul un PHP patché sur votre serveur résout le souci, et sur un VPS personne ne l’installe pour vous.
CE QUE JE FAIS :
COMPATIBLE AVEC :
WordPress, WooCommerce, Laravel, Drupal, Joomla et PHP personnalisé sur n’importe quel VPS, cPanel ou Plesk.
VOUS OBTENEZ :
Un bref rapport sur ce que j’ai trouvé, ce que j’ai changé et ce qu’il faut surveiller ensuite.
La prise en charge de PHP 8.2 se termine le 31 décembre 2026, il est donc temps de passer à la version supérieure.
Sur un hébergement partagé ? Votre hébergeur peut déjà vous avoir patché. Envoyez votre URL et votre hébergeur en premier et je vous dirai honnêtement ce qu’il vous faut
Veuillez noter qu’il est contraire aux politiques de Fiverr pour les freelances d’inclure des thèmes, des modèles ou tout autre élément d'autrui qui enfreint les droits de tiers ou les lois applicables pour les livrables. En savoir plus en lisant notre Guide pour une création numérique responsable.
AI Automation Expert I AI Agents and SaaS Apps
Level 2
Langues
Traduction automatique
Traduction automatique
J’ai mis à jour WordPress et mes plugins. Est-ce sûr maintenant ?
Non. PHP2Shell est intégré à PHP, le logiciel sous WordPress est la couche concernée, donc les mises à jour WordPress et les plugins de sécurité ne suffisent pas. La correction passe par un PHP patché sur votre serveur et le redémarrage de chaque processus PHP. Je vérifie les deux.
Quel forfait dois-je choisir ?
Basique si votre site utilise déjà PHP 8.2 ou une version ultérieure et que seul le patch et une correction rapide suffisent. Standard si vous êtes sur PHP 7.4, 8.0 ou 8.1 ou si votre site affiche des erreurs. Premium si vous gérez votre propre VPS ou si vous pensez que quelqu’un a pénétré votre système. Pas sûr ? Envoyez votre URL et je vous dirai.
La mise à jour de PHP va-t-elle casser mon site ?
Cela peut arriver, c’est pourquoi je réalise une sauvegarde complète et teste avant de changer. Je corrige les bugs du plugin, du thème et du code personnalisé que la mise à jour provoque. Si un plugin est abandonné, je propose un remplacement avant de modifier votre site en production.
Pouvez-vous réparer n’importe quel bug sur mon site ?
La plupart des bugs, oui : erreurs critiques, écran blanc, formulaires cassés, conflits de plugins et problèmes d’agencement. Les redesigns, les nouvelles fonctionnalités et le développement personnalisé sont des tâches séparées, contactez-moi d’abord pour que je vous en fasse le devis.
Pouvez-vous dire si mon site a été piraté ?
Je vérifie les logs, les fichiers PHP nouvellement créés ou modifiés, les tâches planifiées et ce que votre serveur exécute, depuis le 17 octobre lorsque les attaques ont été détectées pour la première fois. Des résultats propres réduisent le risque mais ne prouvent pas que rien ne s’est passé, donc l’option Premium réinitialise également vos mots de passe et clés.
De quel accès avez-vous besoin de ma part ?
Votre identifiant du panneau d’hébergement, ou pour un VPS, un utilisateur SSH temporaire avec sudo. Créez un utilisateur séparé pour moi et supprimez-le après livraison. Je n’ai jamais besoin de vos identifiants de messagerie ou de paiement, et je n’exécute jamais de code d’exploitation sur votre serveur.